生产中的 AI Agent 需要权限,而不是感觉
生产 AI Agent 在接触真实工作流前,需要受限工具、审批 gate、日志、成本限制和回滚路径。
发布 更新 7 分钟阅读
AI agentssecuritypermissionsprompt injectionautomation
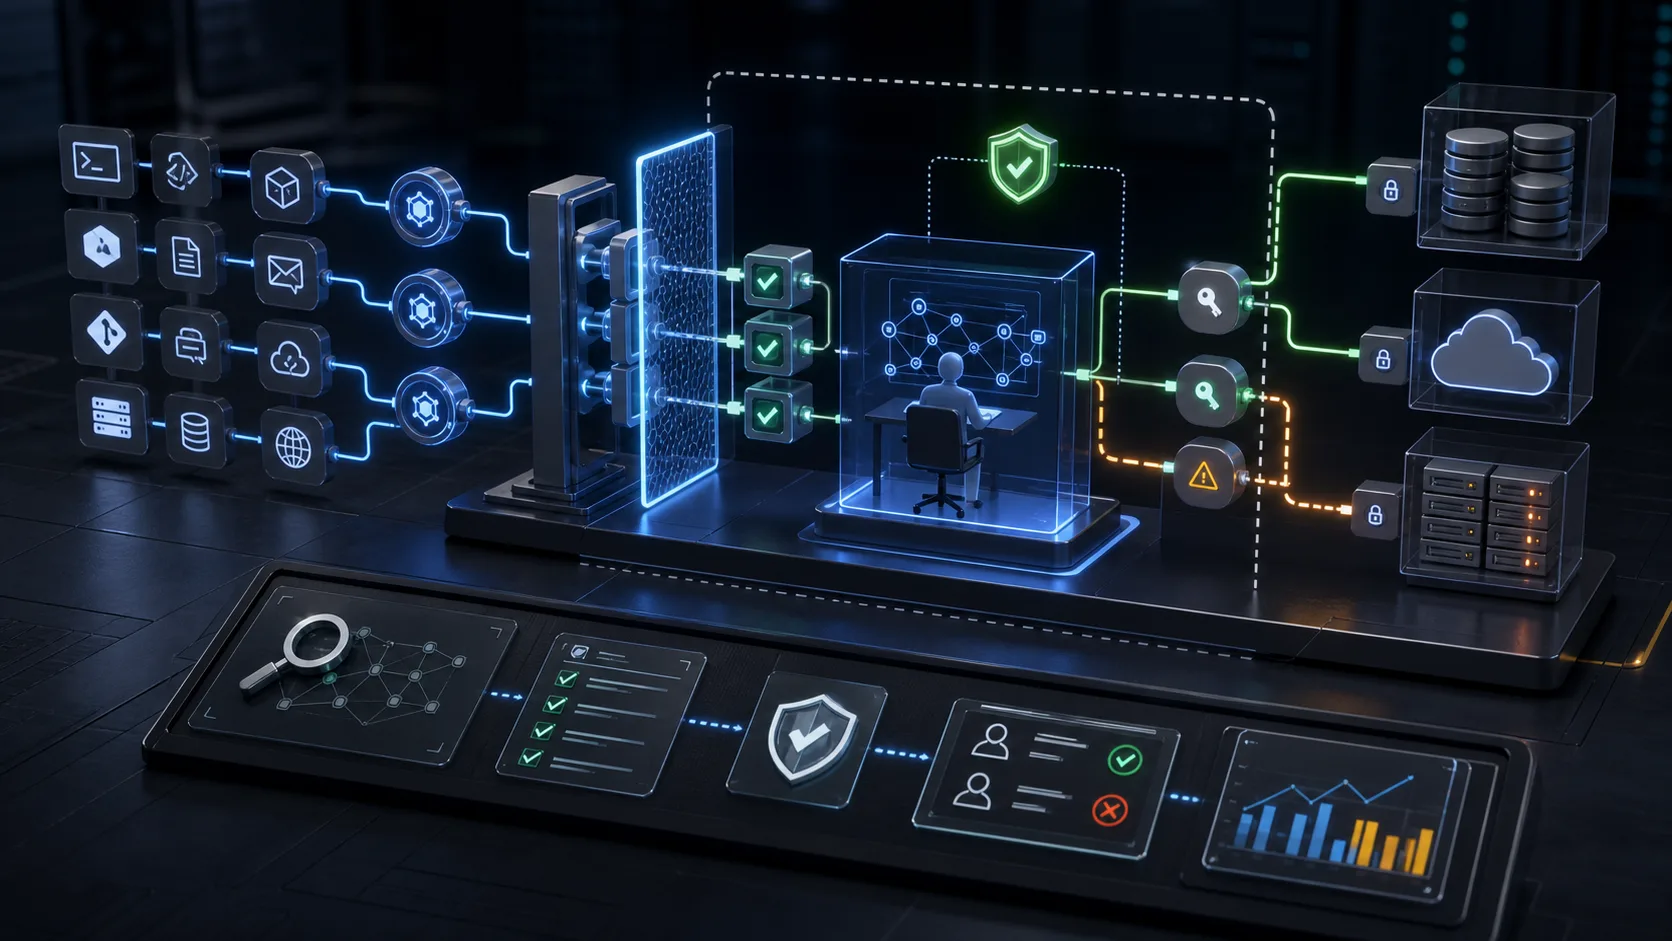
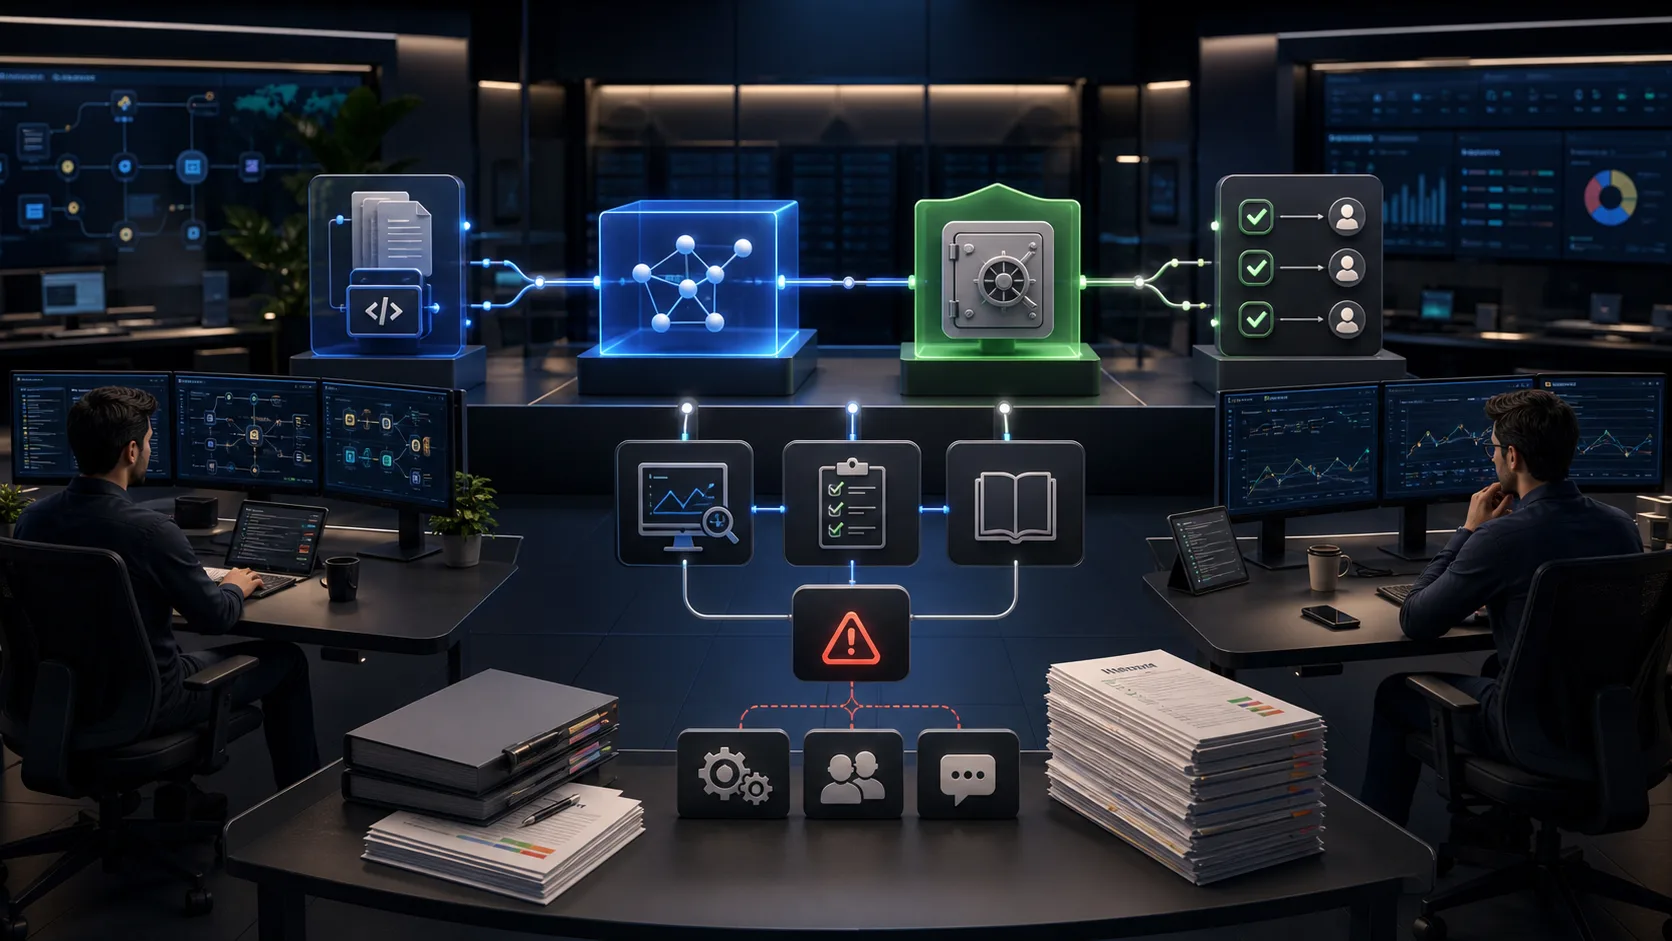
原型 Agent 因为响应快、会用工具而显得很强。生产 Agent 需要不同标准:它必须知道能访问什么、不能访问什么、谁审批敏感操作、每次 tool call 如何记录,以及工作流出错时人类如何恢复。
问题
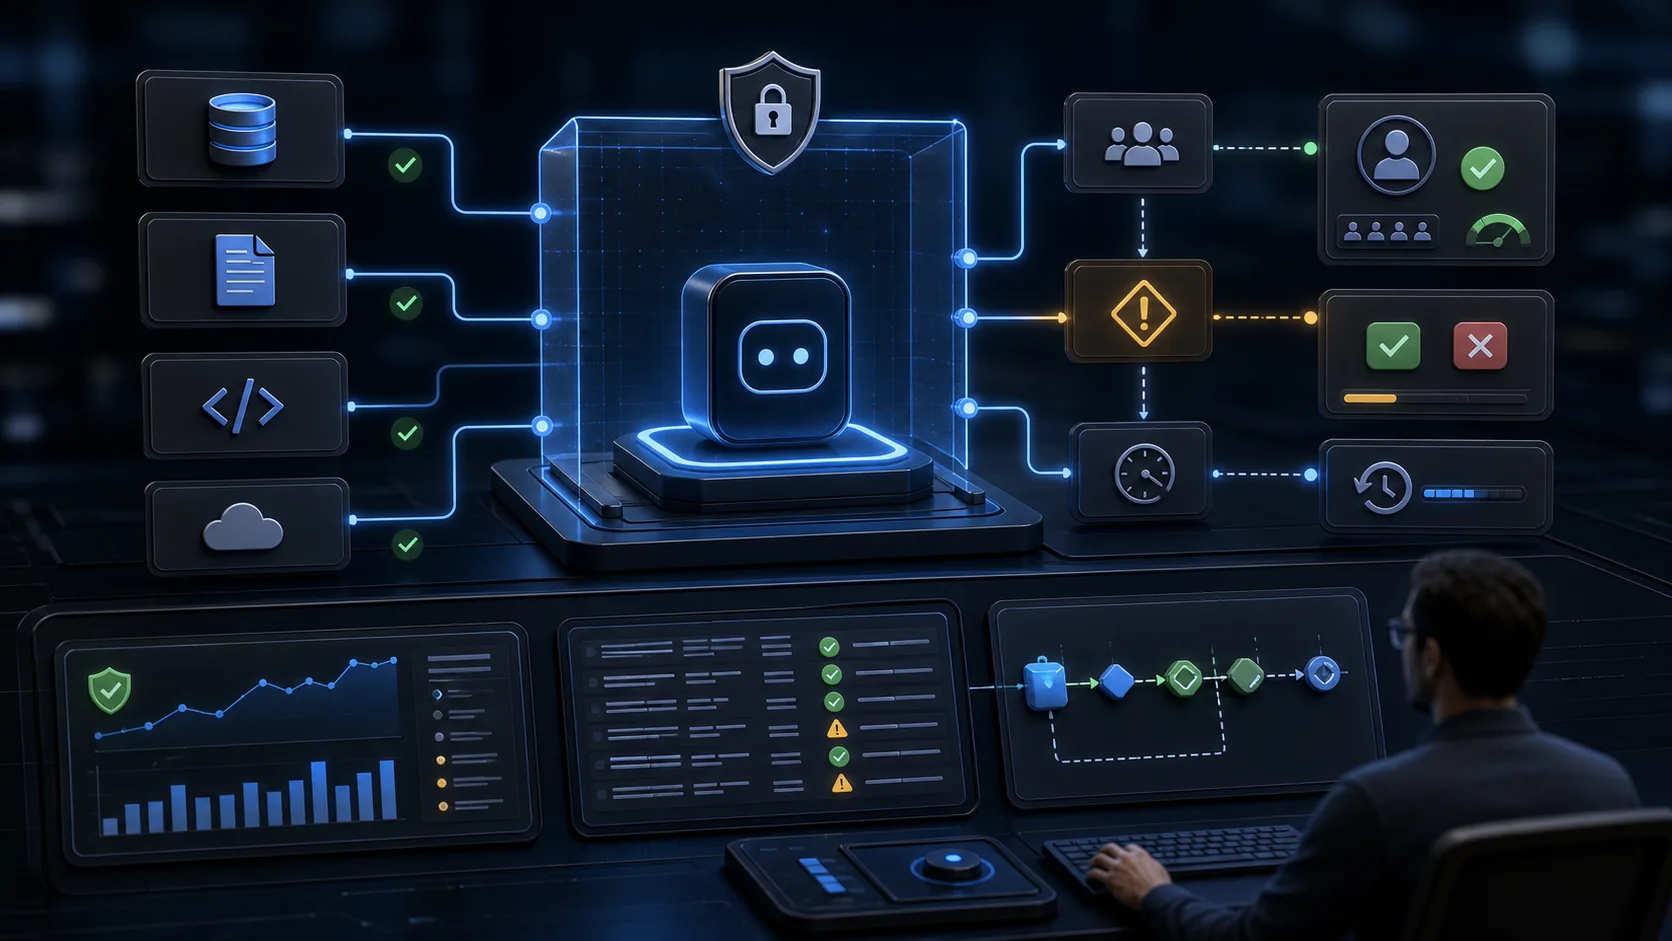
团队常在定义边界前就把 Agent 接到宽泛工具。Agent 可能读太多、写太多、花费太多,或听从不可信内容里的指令。Prompt 质量有帮助,但真正让系统可辩护的是权限和 review gate。
实践清单
- 给每个工具明确的狭窄用途和负责人。
- 区分只读工具和写入或交易准备工具。
- 不要把秘密、API key、密码或生产凭证放进 prompt 或可见上下文。
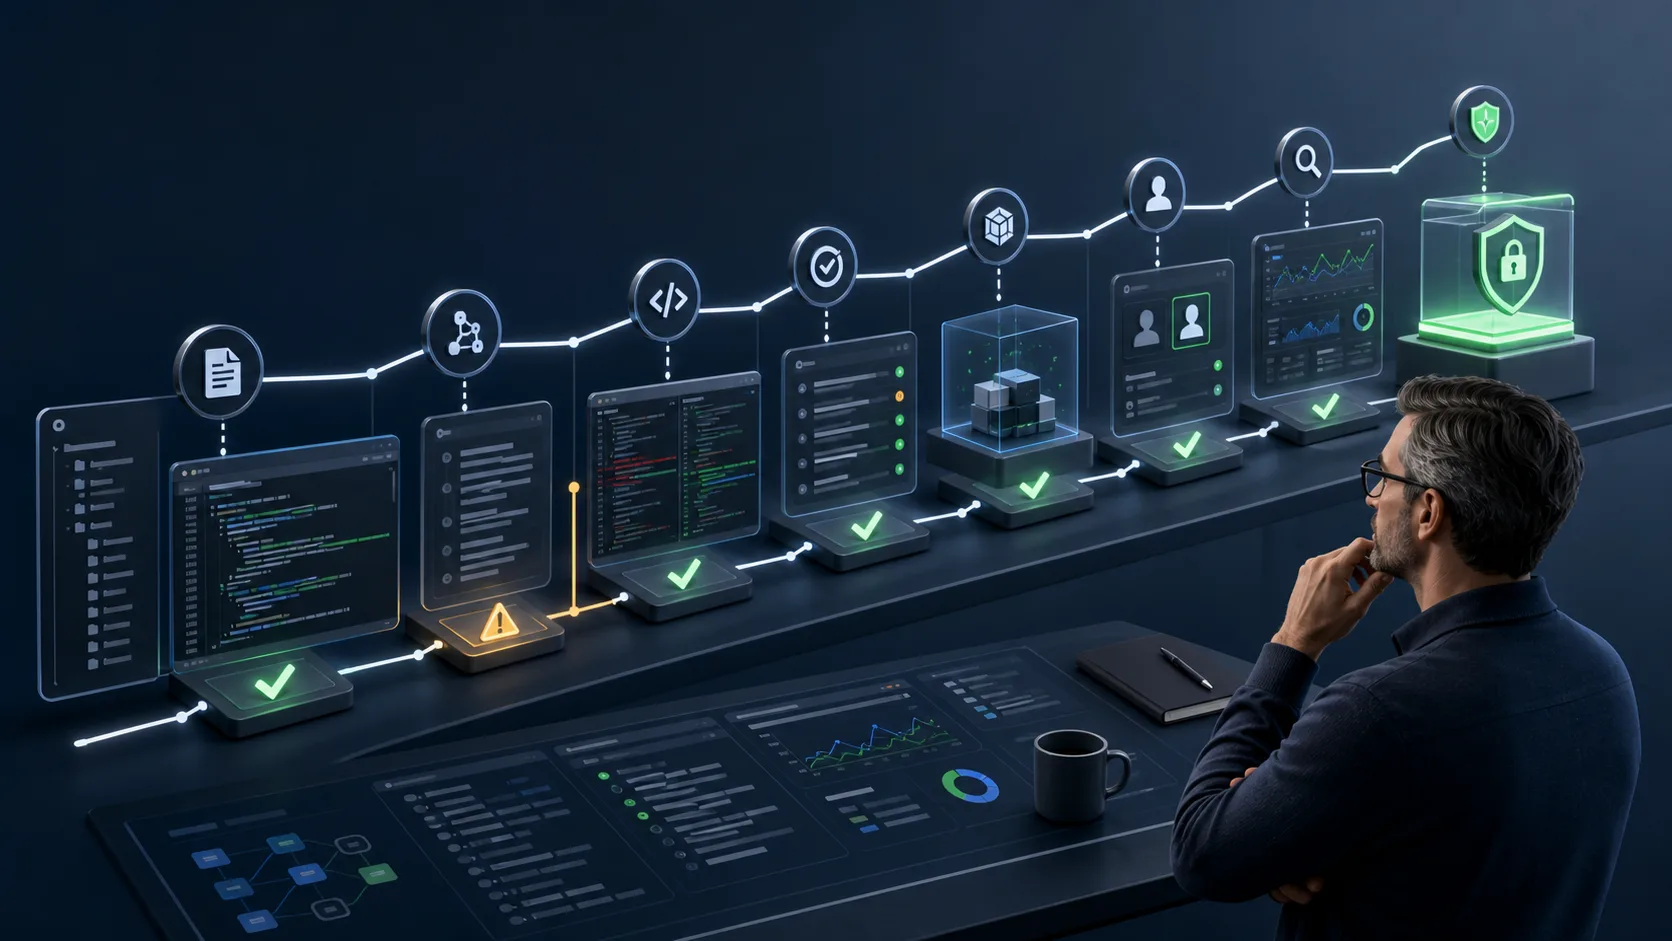
- 不可逆、高成本或安全敏感操作前必须审批。
- 记录输入、tool call、输出、reviewer 决策和升级路径。
- 设置成本、频率和范围限制。
- 上线前定义 rollback 和人工 override。
实施备注
一个有用模式是先从 advisory mode 开始。Agent 收集上下文并准备建议,但由人类批准操作。工作流稳定后,低风险步骤可以自动化,高风险步骤仍需明确 review。
应避免的错误
- 信任模型行为而不是执行权限。
- 让不可信网页、工单或文档指挥 Agent。
- 因为 demo 成功就跳过日志。
- 所有工具共用一个过宽 API key。
- 把人工审批当成体验问题,而不是安全功能。
Nexuain 如何提供帮助
Nexuain 设计带受限工具、最小权限、审批 gate、日志和交接文档的 AI Agent 工作流。目标是有用自动化,而不是把失控权力交给黑盒。
Nexuain 实践含义
给 Agent 配置有限权限、持久日志和审查者可见证据。有用的 Agent 应让审批更容易检查,而不是更容易跳过。
来源登记
- OWASP 2025:该来源用于核对 LLM 应用风险和 Agent 工具边界。Nexuain 的解读是:把参考要求落到负责人、证据、权限和人工复核。
- NIST 2023:该来源用于核对 AI 风险管理和治理框架。Nexuain 的解读是:把参考要求落到负责人、证据、权限和人工复核。
- CISA 2023:该来源用于核对 安全默认值和软件责任边界。Nexuain 的解读是:把参考要求落到负责人、证据、权限和人工复核。