MCP 与 AI 工具安全:连接 Agent 前应检查什么
连接 AI Agent 到 MCP 服务器、内部工具和外部 API 前的实用安全清单。
发布 更新 7 分钟阅读
MCPAI agentstool securitypermissionsaudit logs
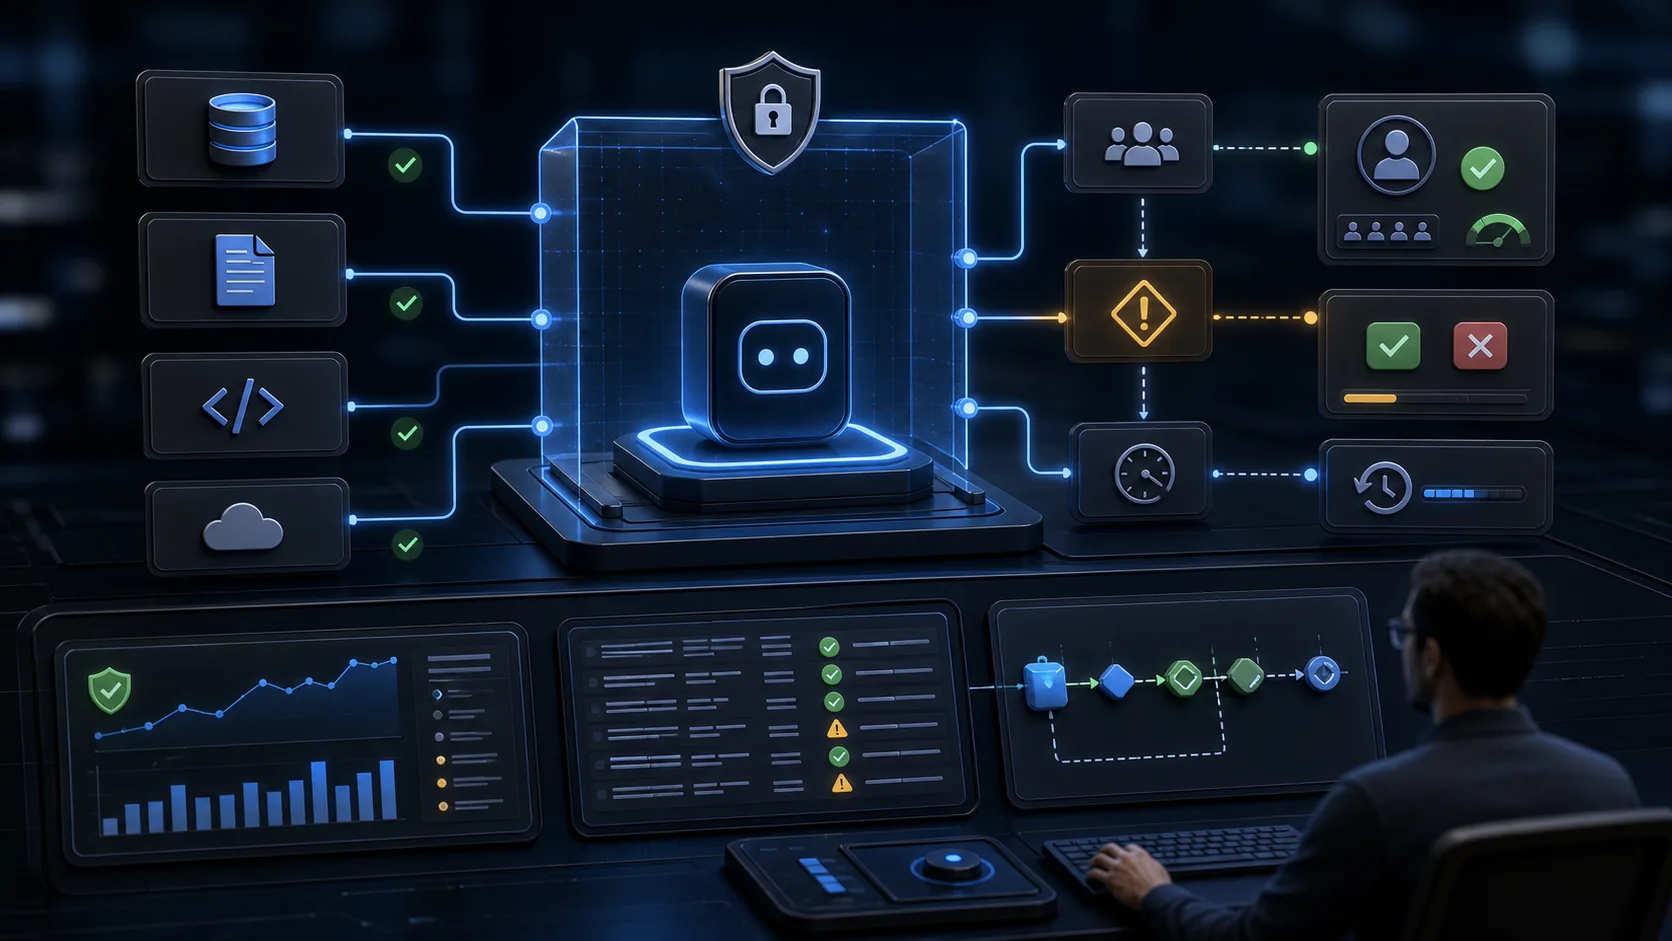
MCP 服务器和工具连接器让 Agent 真正有用,因为它们把模型输出变成动作。同样的能力也改变了风险。安全连接计划应在第一次 tool call 前开始:暴露哪些数据、允许哪些动作、哪些需要审批,以及之后留下什么证据。
问题
团队常因为 demo 更快而连接过宽工具。Agent 会收到超过需要的上下文,触发比预期更宽的动作,并可能受文档、工单或网页中不可信文本影响。工具安全不只是 prompt 设计,而是访问控制、review、可观测性和恢复。
实践清单
- 上线前盘点每个工具、owner、权限和数据类别。
- 让秘密、token、API key 和凭证远离 prompt 与可见上下文。
- 每个 MCP server、connector 和 API 凭证都使用最小权限。
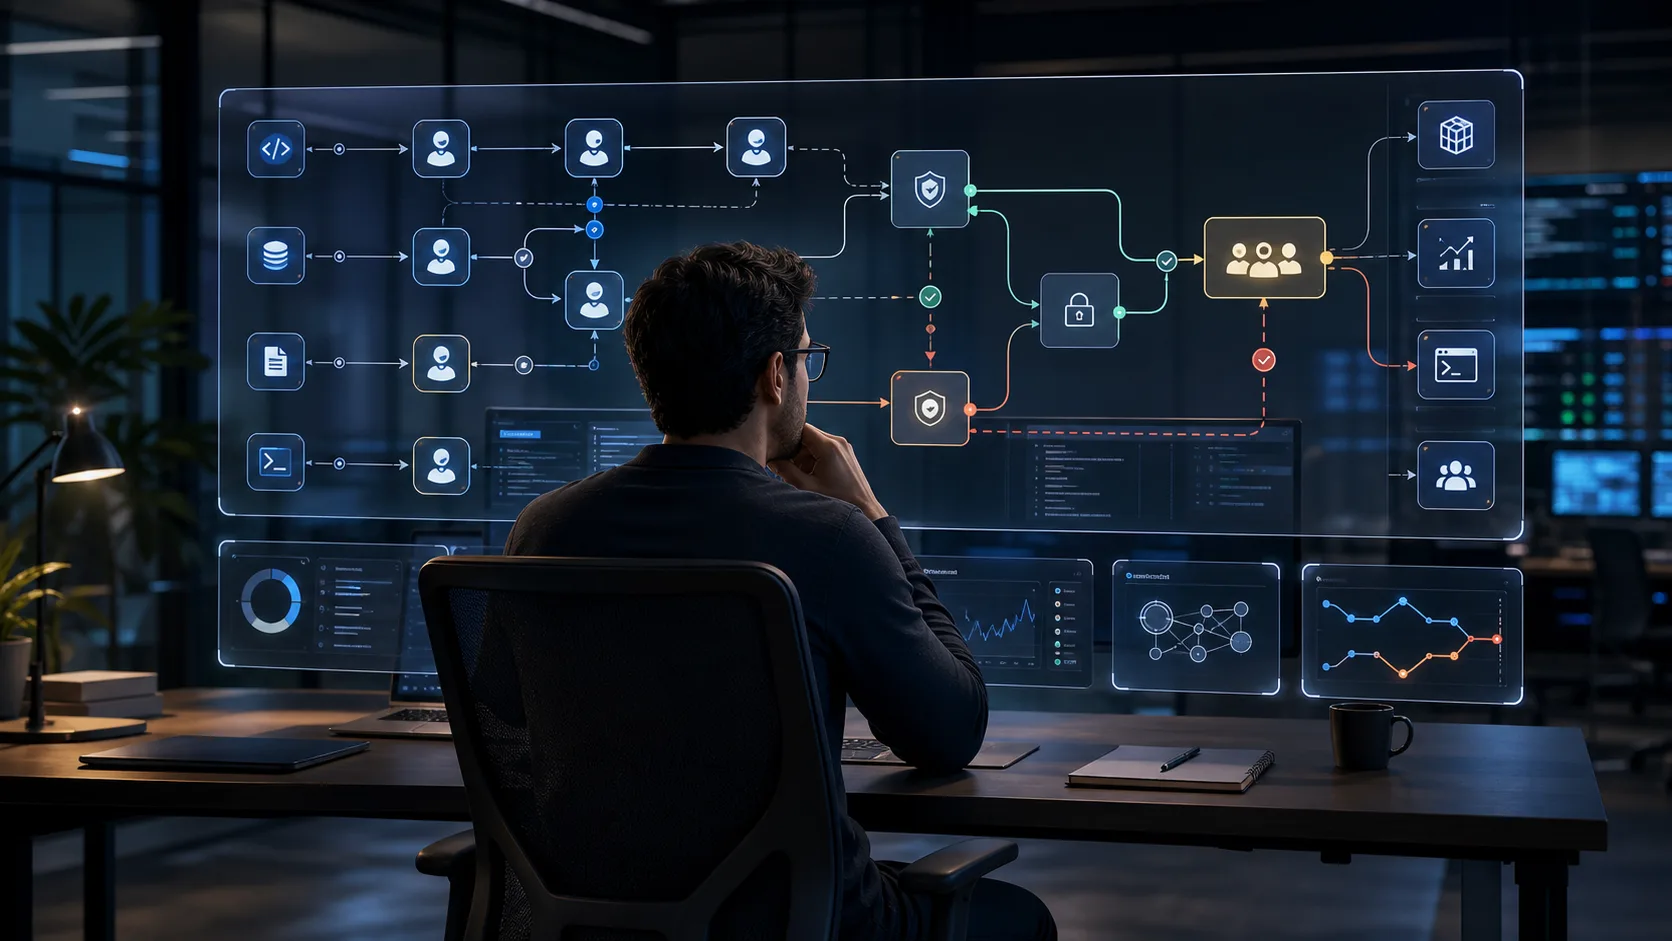
- 把读取、草稿、审批和执行拆成不同工具能力。
- 写入、删除、购买、部署、账户变更和交易准备必须有审批 gate。
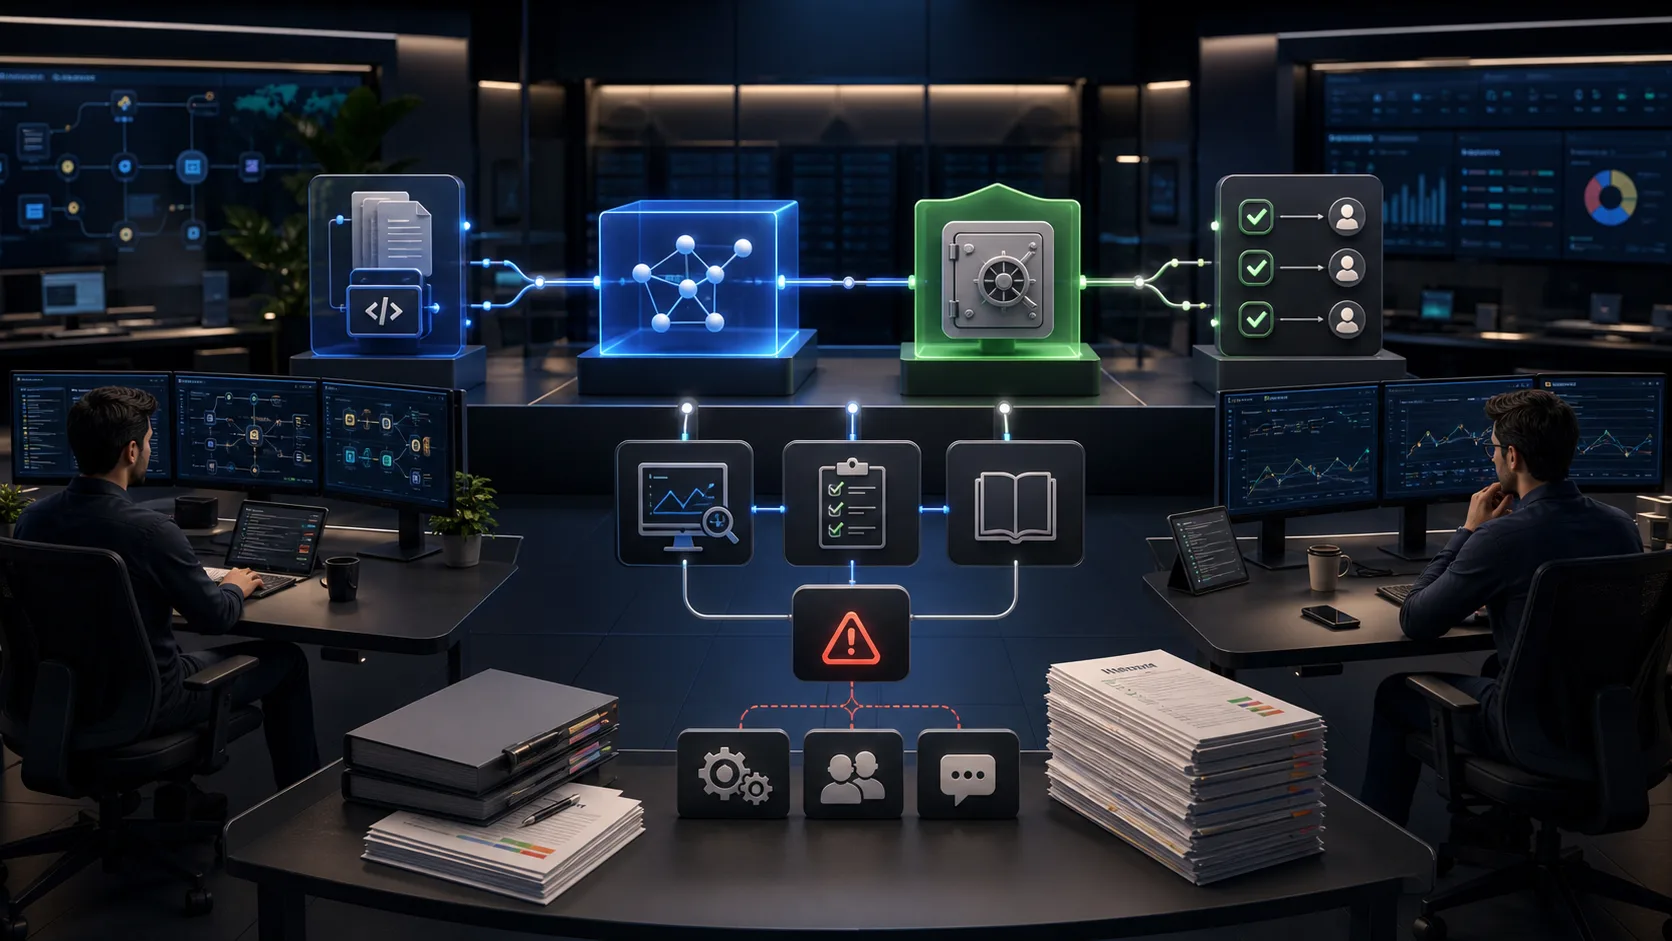
- 记录 prompt、tool call、返回摘要、reviewer 决策、错误和人工 override。
- 为每个高影响工作流定义 rollback、升级和禁用路径。
实施备注
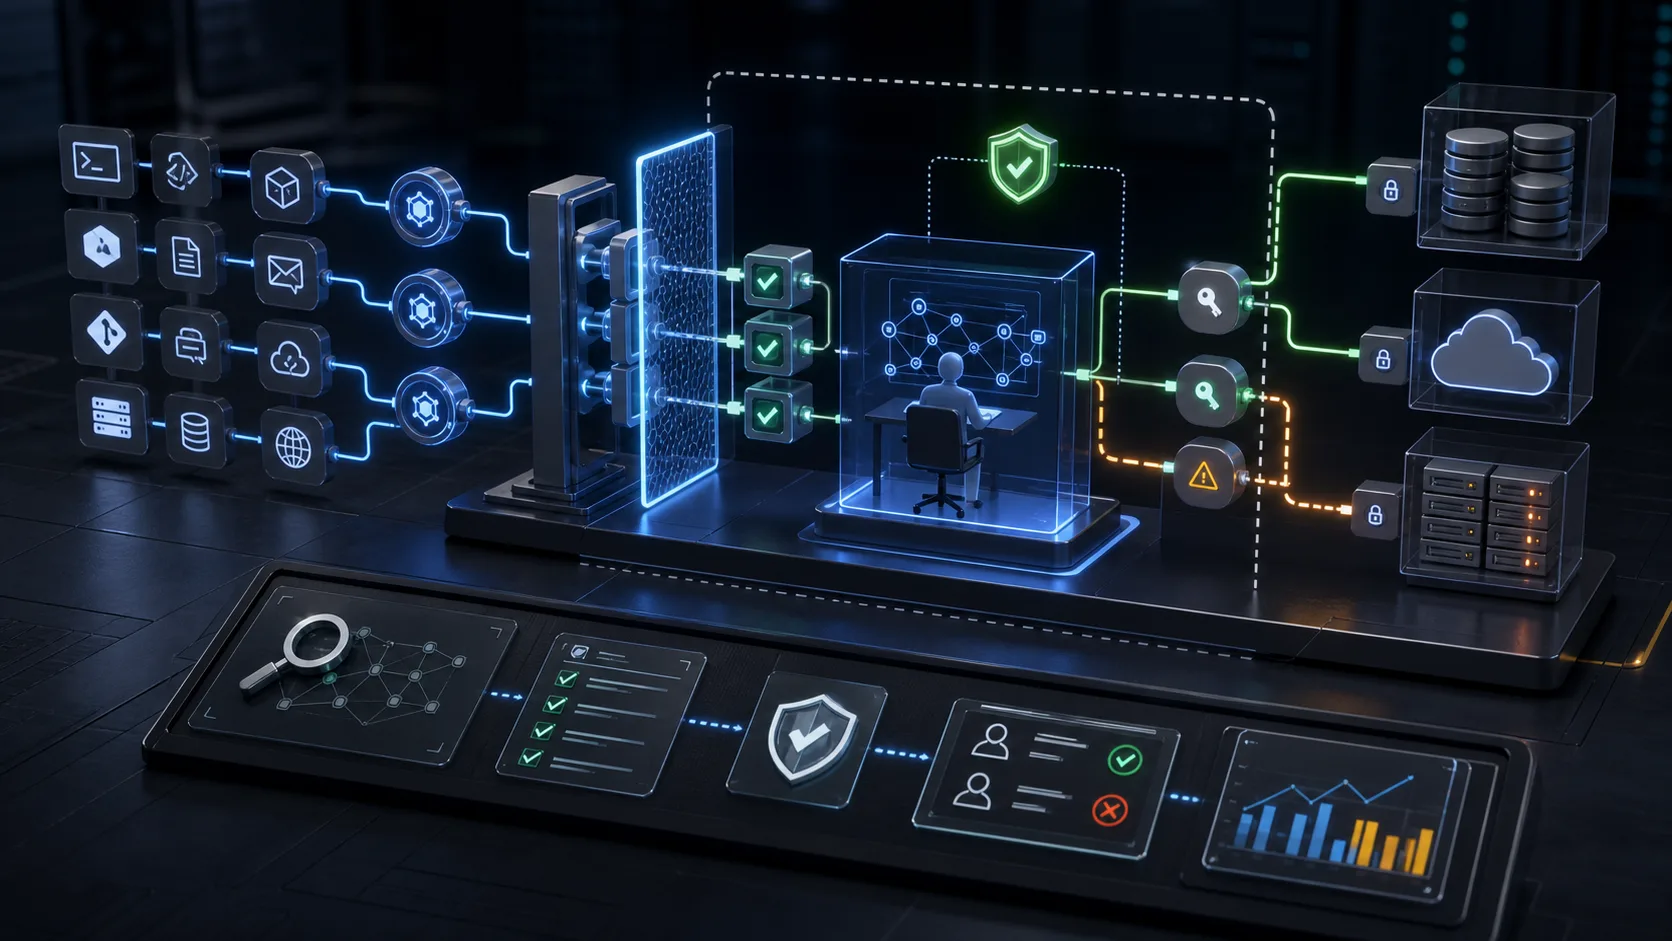
一个好的生产初始形态是只读 Agent 生成拟议操作包。人类检查并批准,系统再通过权限更窄的 service account 执行。只有日志证明流程稳定后,低风险动作才应逐步自动化。
应避免的错误
- 所有连接器共用一个强权限 token。
- 允许不可信内容指挥工具行为。
- 因为 connector 是内部的就跳过 trace log。
- 让 Agent 无 reviewer 执行不可逆动作。
- 把 rollback 当作运营细节,而不是 launch 要求。
Nexuain 如何提供帮助
Nexuain 映射 Agent 与工具边界,审查 MCP connector 风险,设计审批 gate,并构建日志模式,让 AI 工作流在影响真实运营前可以被检查。
Nexuain 实践含义
给 Agent 配置有限权限、持久日志和审查者可见证据。有用的 Agent 应让审批更容易检查,而不是更容易跳过。
来源登记
- OWASP 2025:该来源用于核对 LLM 应用风险和 Agent 工具边界。Nexuain 的解读是:把参考要求落到负责人、证据、权限和人工复核。
- NIST 2023:该来源用于核对 AI 风险管理和治理框架。Nexuain 的解读是:把参考要求落到负责人、证据、权限和人工复核。
- CISA 2023:该来源用于核对 安全默认值和软件责任边界。Nexuain 的解读是:把参考要求落到负责人、证据、权限和人工复核。