服务概览
- 痛点
- 当工具、数据访问、权限和人工审查不明确时,Agent 会带来风险。
- 我们构建或评审的内容
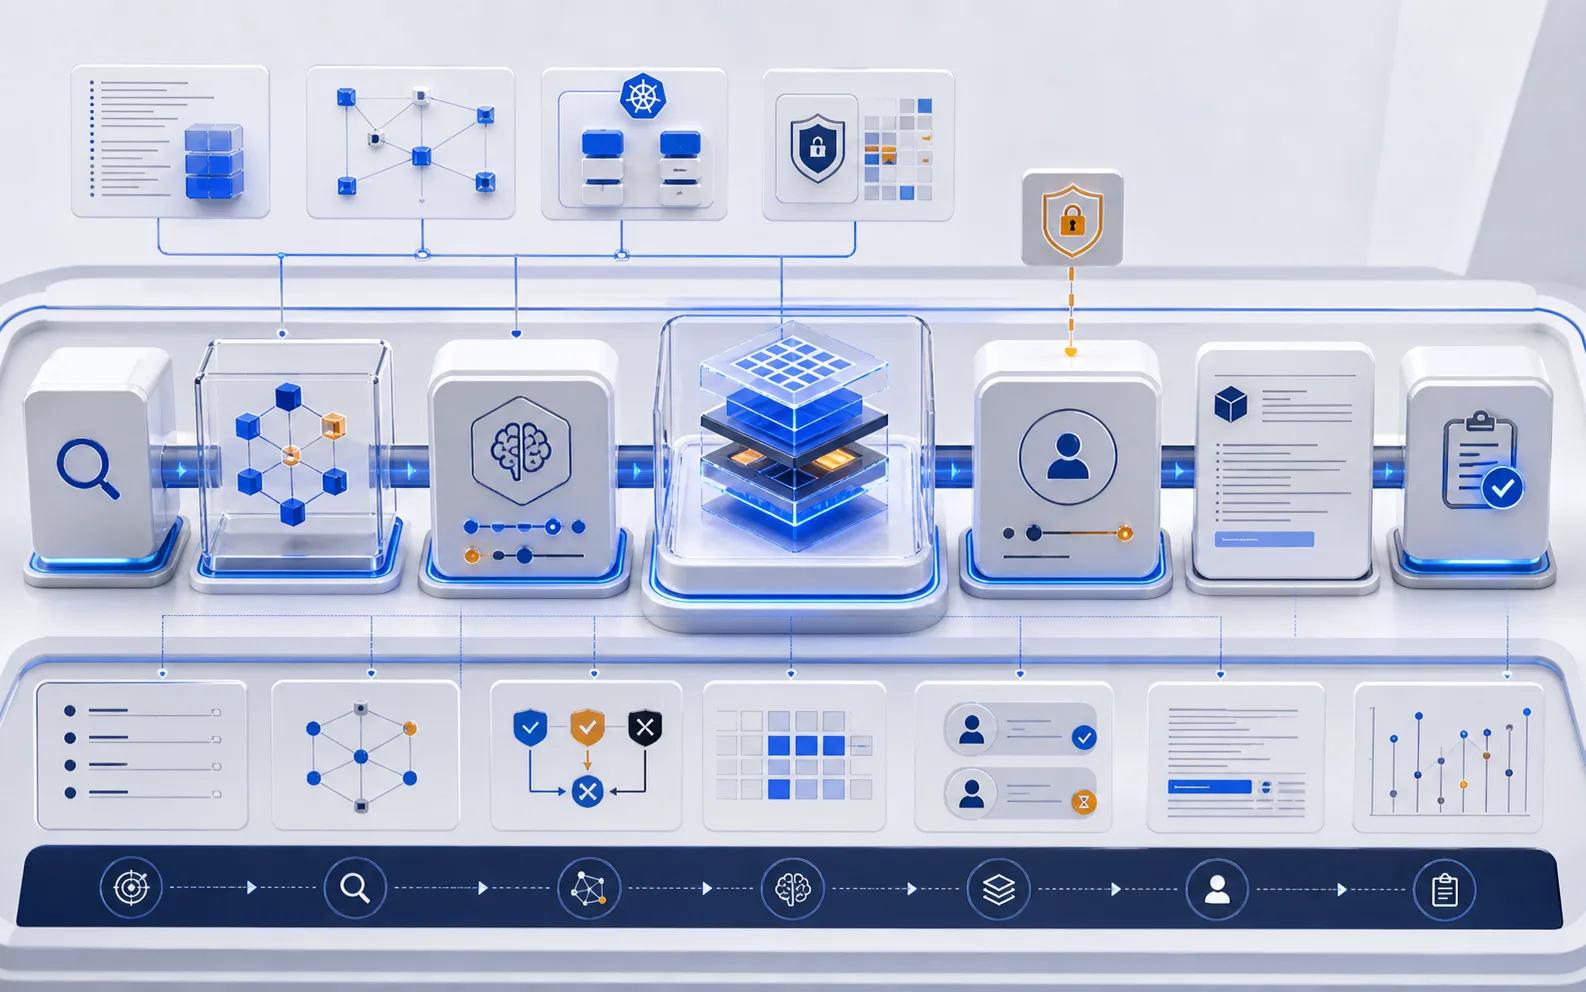
- 我们梳理失败模式、工具范围、审批 gate、日志和审查循环,形成实用 AI 工作流。
- 适合对象
- 将 Agent 用于运营、支持、研究、报告或内部流程的技术团队。
常见痛点
- • 工具权限不清晰
- • 敏感操作前没有审批 gate
- • 审计轨迹薄弱
- • Agent 接触不必要的数据
Nexuain 设计内容
- • 受限工具和权限
- • 人在回路中的检查点
- • Prompt 和上下文边界
- • 日志与运营复核
交付物
- • 工作流设计
- • 防护栏清单
- • 原型路径
- • 交接文档
重要边界
关键业务或区块链操作必须由负责任的人类明确批准。默认范围排除附件 III 高风险用途,除非另行审查。
为受控 AI Agent 工作流提供设计与实施支持。不是欧盟 AI 法案符合性评估、CE 标志或认证。提供方/部署方角色与透明度义务按项目分配。关键操作需要明确的人工授权。附件 III 高风险用途(例如招聘决策、自然人信用评分、生物特征情绪识别、执法决策)需另行法律审查,默认不在范围内。