本文へ移動

スペイン + LatAm

より安全なローンチとよりスマートな運用のためのサービス

AIエージェント、バックエンド自動化、ブロックチェーン知見、安全性を重視したワークフローを組み合わせ、手作業リスクを減らし自信を持って出荷できるよう支援します。

プロトコル公開前の DeFi/Web3 ローンチ準備

DeFi/Web3ローンチ準備

プロトコル公開前の DeFi/Web3 ローンチ準備

ローンチリスクを減らす実践的な技術レビューで、Vault、Safe運用、バックエンドワークフロー、ダッシュボード、リリース手順を整えます。

課題

責任者、runbook、監視、運用コントロールが不明確なとき、ローンチは失敗しやすくなります。

対象

ローンチやリリースを準備しているDeFiプロトコル、Vaultチーム、Web3チーム。

主な成果物

  • ローンチ準備レポート
  • ワークフローとrunbookのギャップ
  • Safe/マルチシグ運用メモ
  • 優先順位付き実装backlog

重要なお知らせ

本サービスは正式なスマートコントラクトセキュリティ監査の代替ではありません。運用準備、ワークフロー安全性、ローンチ規律の改善で監査を補完します。EU AI法の適合性評価、CEマーキング、認証でもありません。
詳細を見る
ガードレール、承認、監査ログを備えたAIエージェント

AIエージェント安全自動化

ガードレール、承認、監査ログを備えたAIエージェント

実業務を助けながら、スコープ、ログ、レビュー可能性を保つAIエージェントワークフローを設計します。

課題

ツール、データアクセス、権限、人間レビューが明確でないと、エージェントはリスクになります。

対象

運用、サポート、調査、レポート、内部業務にエージェントを導入する技術チーム。

主な成果物

  • エージェントワークフローマップ
  • ツールと権限の境界
  • 承認とログ設計
  • プロトタイプまたは実装backlog

重要なお知らせ

制御されたAIエージェントワークフローの設計・実装支援です。EU AI法の適合性評価、CEマーキング、認証ではありません。プロバイダー/デプロイヤーの役割と透明性義務はプロジェクトごとに割り当てます。重要操作には明示的な人間の承認が必要です。附属書IIIのハイリスク用途(例: 採用決定、自然人の信用スコアリング、生体感情認識、法執行の意思決定)は別途の法的レビューが必要で、デフォルト範囲外です。

詳細を見る
チームが信頼できるSafeとマルチシグ運用

Safe・マルチシグ運用自動化

チームが信頼できるSafeとマルチシグ運用

Runbook、責任者、ダッシュボード、自動化支援による準備で、コントロールを手放さずにマルチシグ運用を明確にします。

課題

役割、レビュー手順、取引コンテキスト、証跡が分散していると、マルチシグ運用は脆くなります。

対象

Safeまたはマルチシグフローを使うDAO、プロトコルチーム、トレジャリー、技術運用者。

主な成果物

  • Safe運用runbook
  • 承認チェックリスト
  • ダッシュボードとアラート提案
  • 自動化backlog

重要なお知らせ

自動化はコンテキストとチェックの準備を支援できます。マルチシグ承認の代替にはならず、Nexuainに顧客資金の管理権も与えません。EU AI法の適合性評価、CEマーキング、認証ではありません。

詳細を見る
小規模チーム向けの実用的AI自動化

実用的AI自動化

小規模チーム向けの実用的AI自動化

一つの反復ワークフローから始め、制御された自動化を作り、時間削減を測ってから広げます。

課題

小規模チームは、受付、フォローアップ、要約、レポート、ツール切り替えの反復作業で時間を失います。

対象

不要な複雑さなしに実用的な自動化を必要とする小規模企業、リーンなチーム、創業者、運用者。

主な成果物

  • ワークフローマップ
  • 制御された最初の自動化
  • 利用メモ
  • ROIと次のステップ提案

重要なお知らせ

反復的な運用ワークフロー向けのスコープ付き自動化です。EU AI法の適合性評価、CEマーキング、認証ではありません。雇用決定、自然人の信用スコアリング、生体/感情認識など附属書IIIのハイリスク用途は、別途レビューがない限りデフォルト範囲外です。

詳細を見る
AI-Native Safe Ops

重要なWeb3運用のためのサービスアーキテクチャ

AI-Native Safe Ops

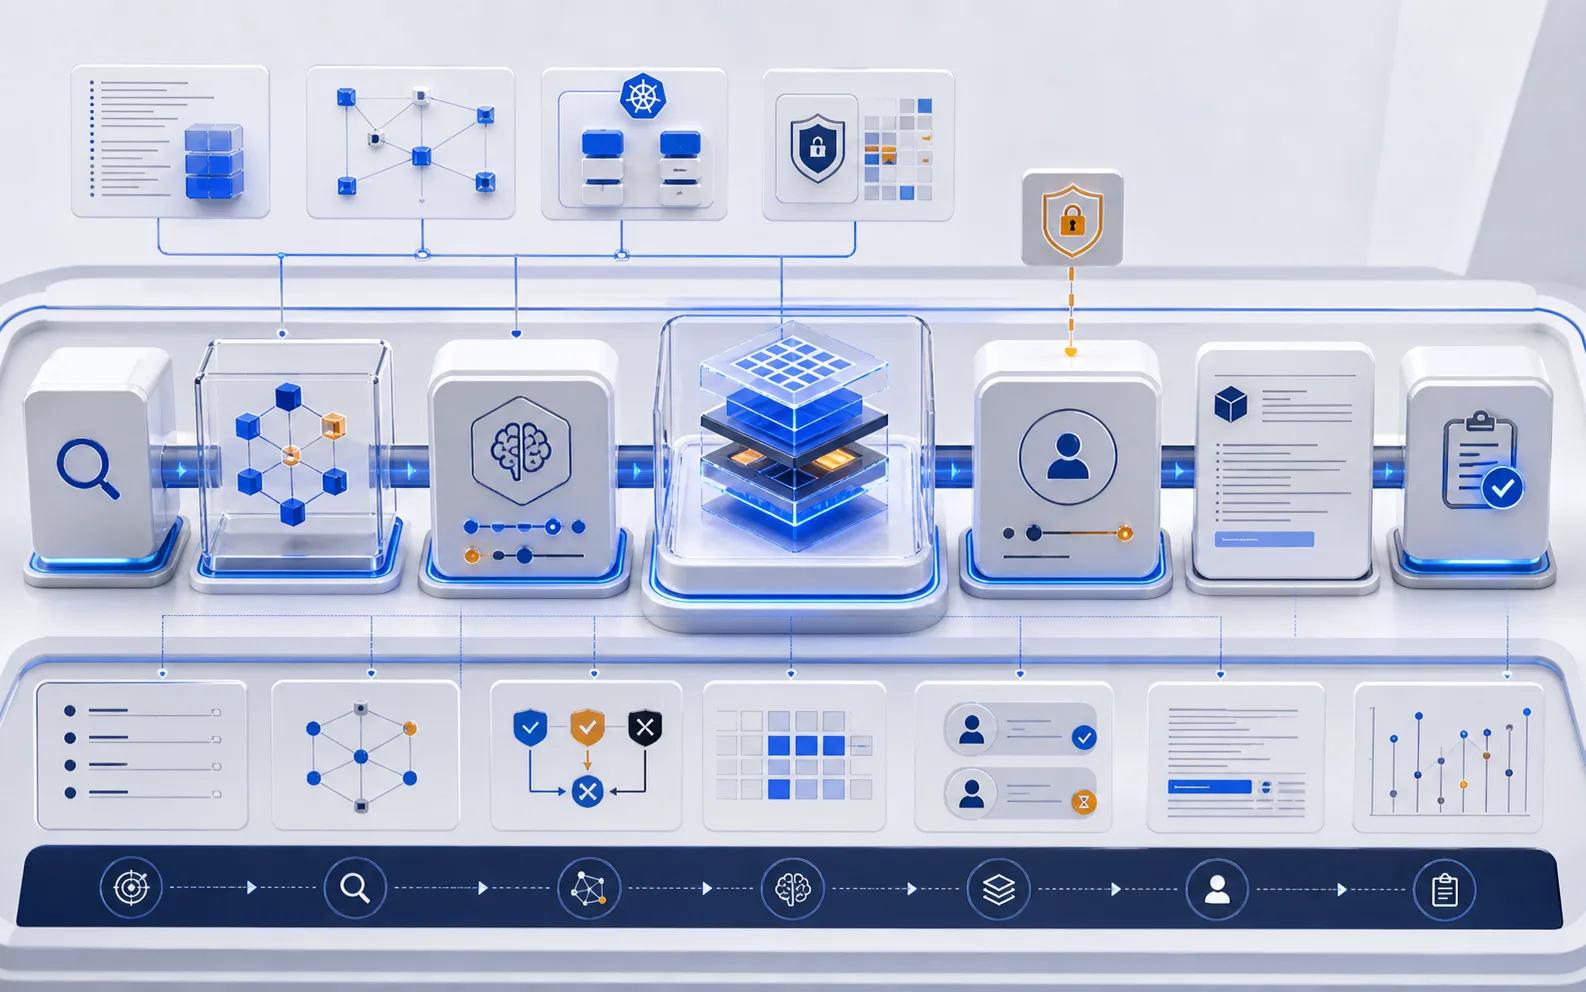
エージェントによる調査、Safeトランザクションのシミュレーション、人間の承認ゲート、監査優先の実行モデルを使った、安全なAI-native Web3運用のサービスアーキテクチャ。

主な成果物

  • Safe/EVM運用
  • バックエンドとDevOpsのインシデント対応
  • エージェントによる調査と修復
  • 人間の承認ゲート
  • 監査優先の実行モデル
詳細を見る