MCPとAIツールセキュリティ:エージェント接続前に確認すべきこと
AIエージェントをMCPサーバー、内部ツール、外部APIへ接続する前の実践的なセキュリティチェックリスト。
公開日 更新日 7 分で読める
MCPAI agentstool securitypermissionsaudit logs
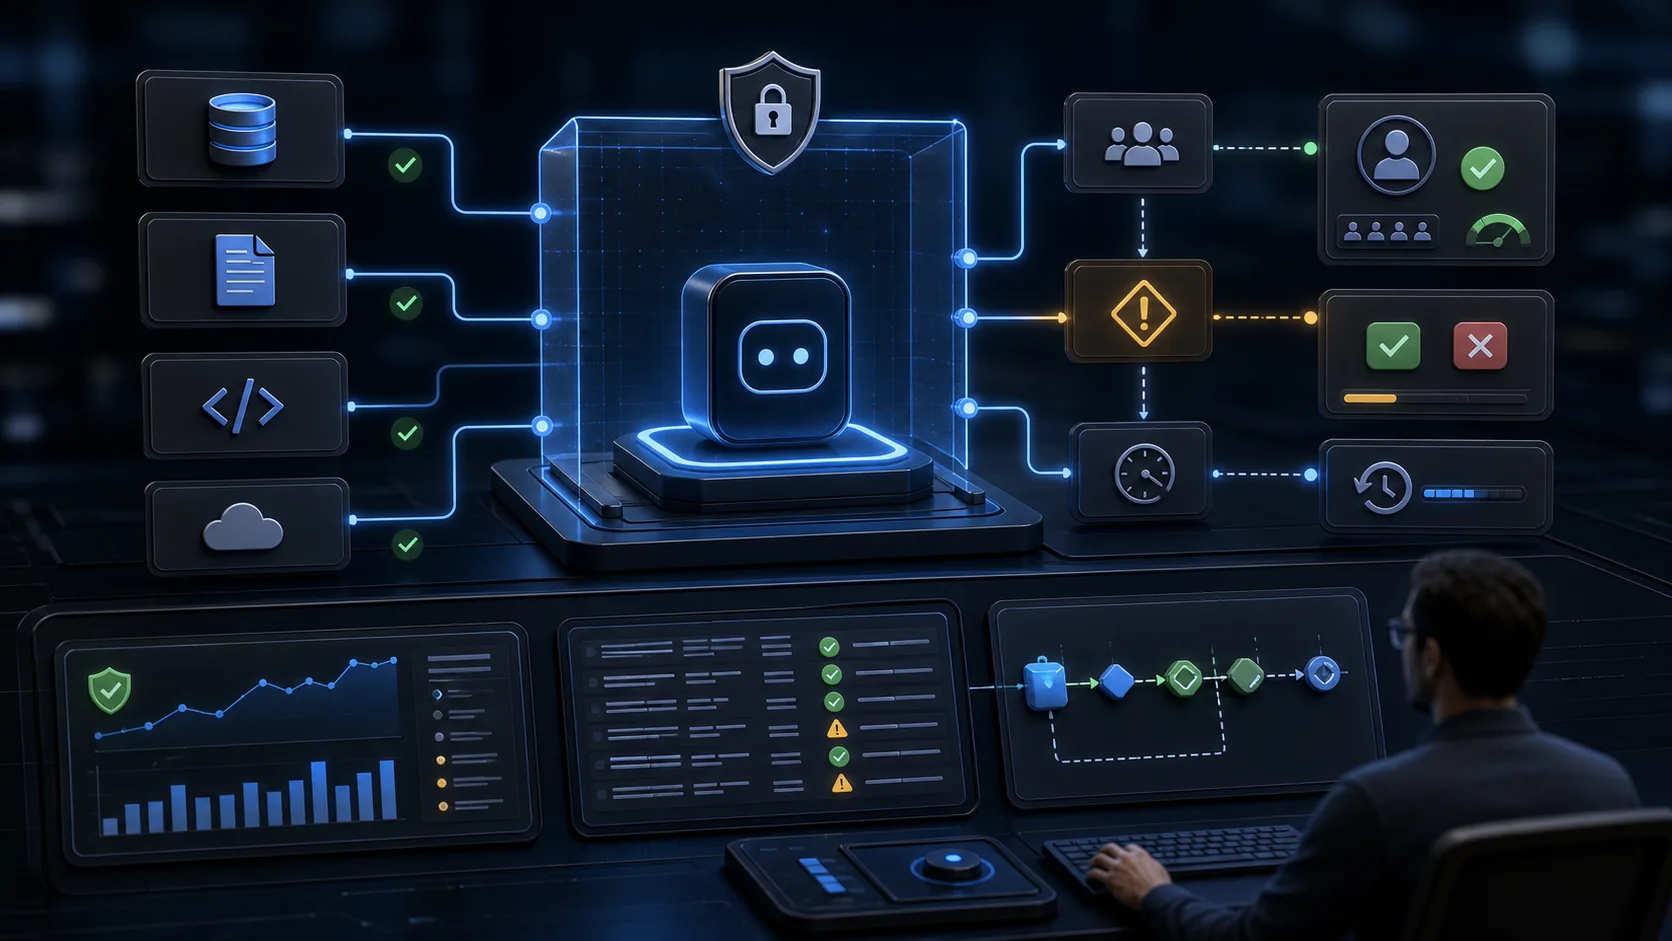
MCPサーバーやツールコネクタは、モデル出力を行動に変えるためエージェントを有用にします。同じ力はリスクも変えます。安全な接続計画は最初のtool call前から始まります。どのデータを露出し、どの操作を許可し、何を承認し、どの証跡を残すかです。
問題
チームはデモを速く見せるために広いツールを接続しがちです。エージェントは必要以上の文脈を受け取り、想定以上の操作を起動し、文書・チケット・Webページの不可信テキストに影響される可能性があります。ツールセキュリティはプロンプト設計だけでなく、アクセス制御、レビュー、観測性、復旧です。
実践チェックリスト
- ローンチ前に各ツール、owner、権限、データ分類を棚卸しする。
- 秘密、token、APIキー、認証情報をプロンプトや可視コンテキストから除外する。
- 各MCPサーバー、コネクタ、API認証情報に最小権限を適用する。
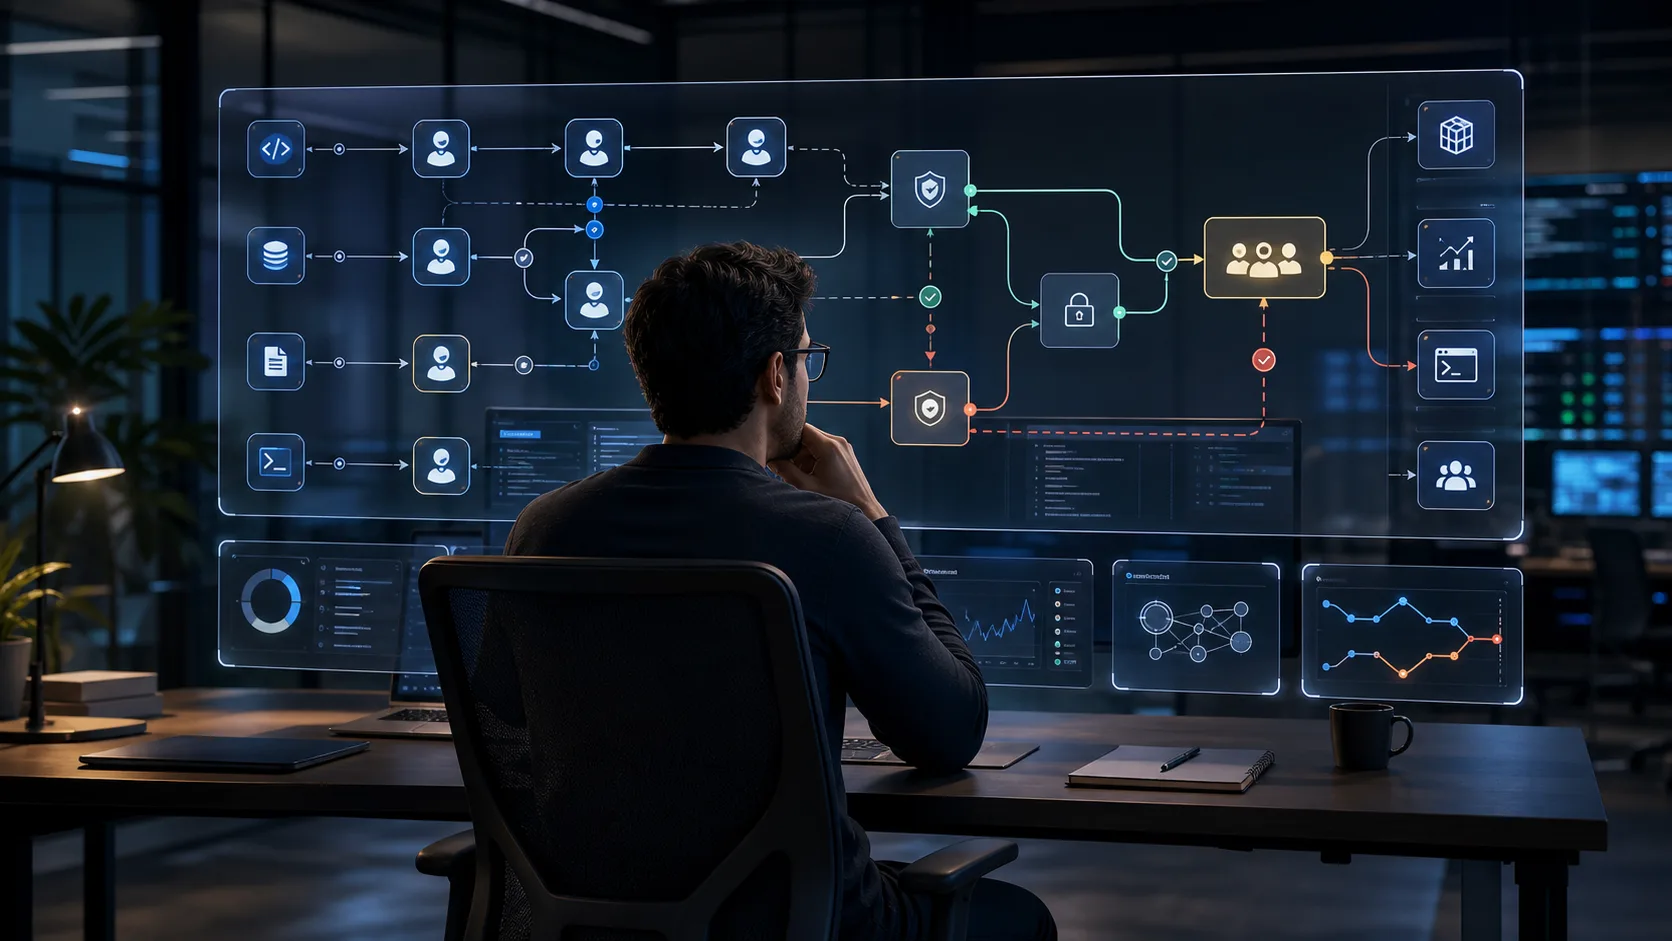
- 読み取り、下書き、承認、実行を別のツール能力に分ける。
- 書き込み、削除、購入、deploy、アカウント変更、取引準備には承認gateを置く。
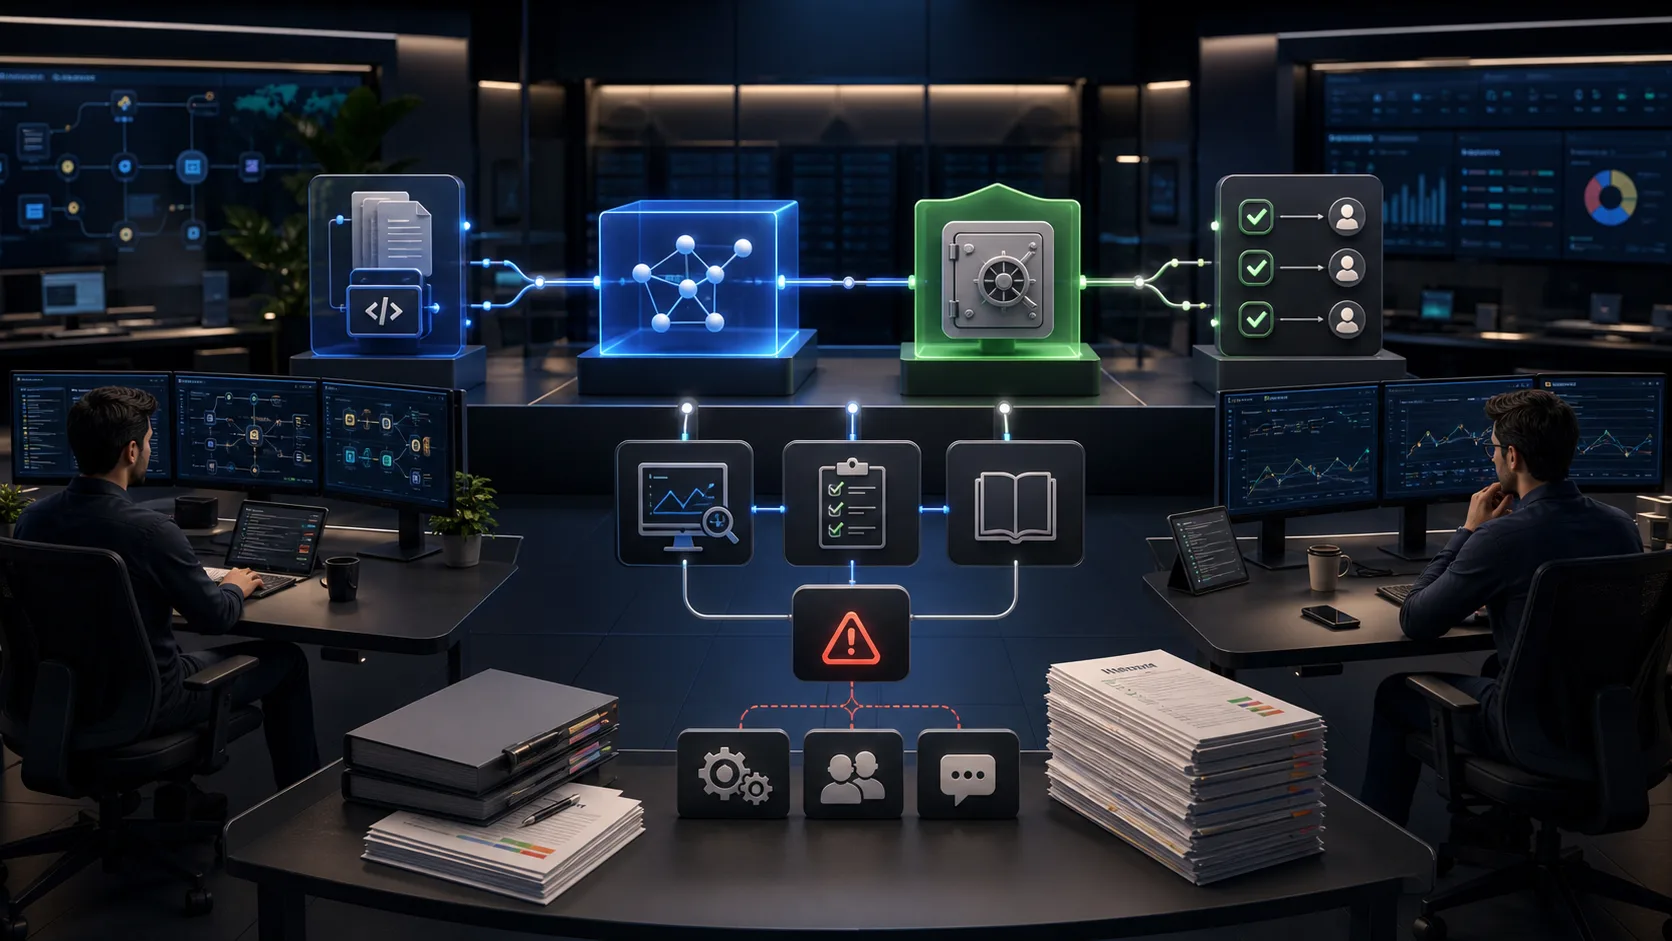
- プロンプト、tool call、返却要約、reviewer判断、エラー、手動overrideを記録する。
- 高影響ワークフローごとにrollback、エスカレーション、無効化経路を定義する。
実装メモ
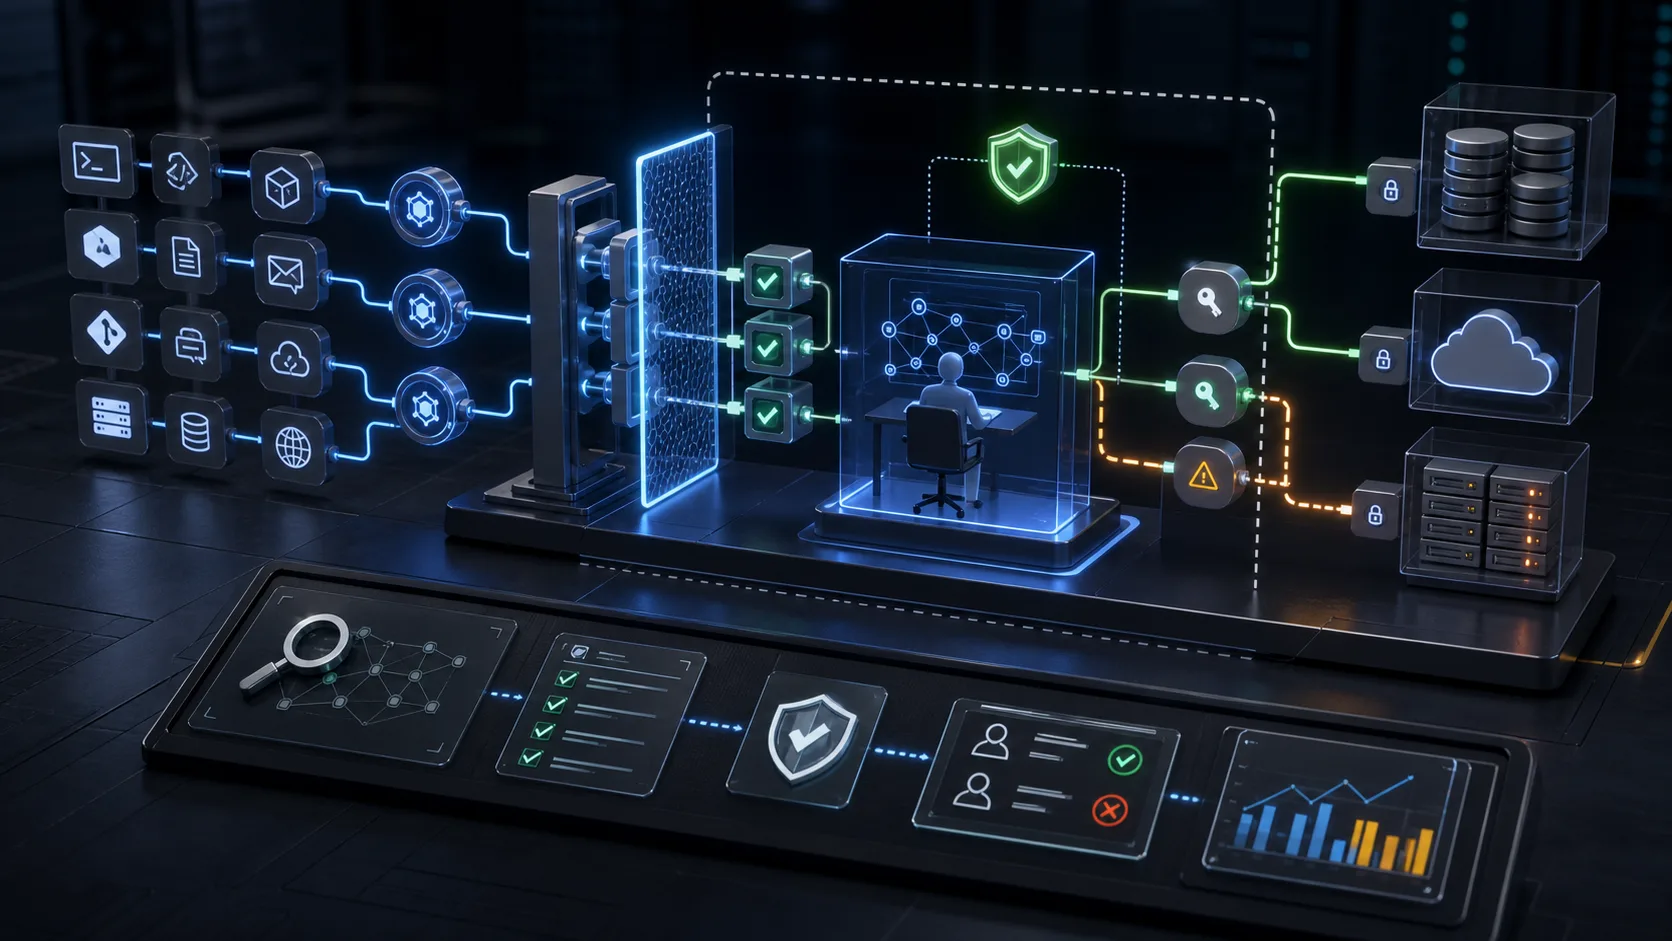
本番の良い初期形は、提案アクションパッケージを作る読み取り専用エージェントです。人間が確認して承認し、システムはより狭いservice accountで実行します。ログが安定性を示した後も、自動化へ進めるのは低リスク操作だけです。
避けるべきミス
- すべてのコネクタに強力なtokenを使う。
- 不可信コンテンツにツール挙動を指示させる。
- 内部コネクタだからとtrace logを省く。
- 不可逆操作をreviewerなしで実行させる。
- rollbackをローンチ要件ではなく運用詳細として扱う。
Nexuainの支援
Nexuainはエージェントとツールの境界を整理し、MCPコネクタのリスクを確認し、承認gateとログ設計を作り、AIワークフローが実運用に影響する前に検査できる状態にします。
Nexuain の実務上の示唆
エージェントには狭い権限、永続ログ、レビュー担当者が見える証跡を与えます。有用なエージェントは承認を省略せず、検査しやすくします。
ソースレジストリ
- OWASP 2025: LLMアプリケーションリスクとエージェントのツール境界 を確認するために使ったソース。Nexuain の解釈は、責任者、証跡、権限、人間のレビューに落とすことです。
- NIST 2023: AIリスク管理とガバナンス設計 を確認するために使ったソース。Nexuain の解釈は、責任者、証跡、権限、人間のレビューに落とすことです。
- CISA 2023: 安全なデフォルト設定とソフトウェア説明責任 を確認するために使ったソース。Nexuain の解釈は、責任者、証跡、権限、人間のレビューに落とすことです。