Seguridad en MCP y herramientas IA: qué revisar antes de conectar tus agentes
Checklist práctico de seguridad para conectar agentes IA a servidores MCP, herramientas internas y APIs externas.
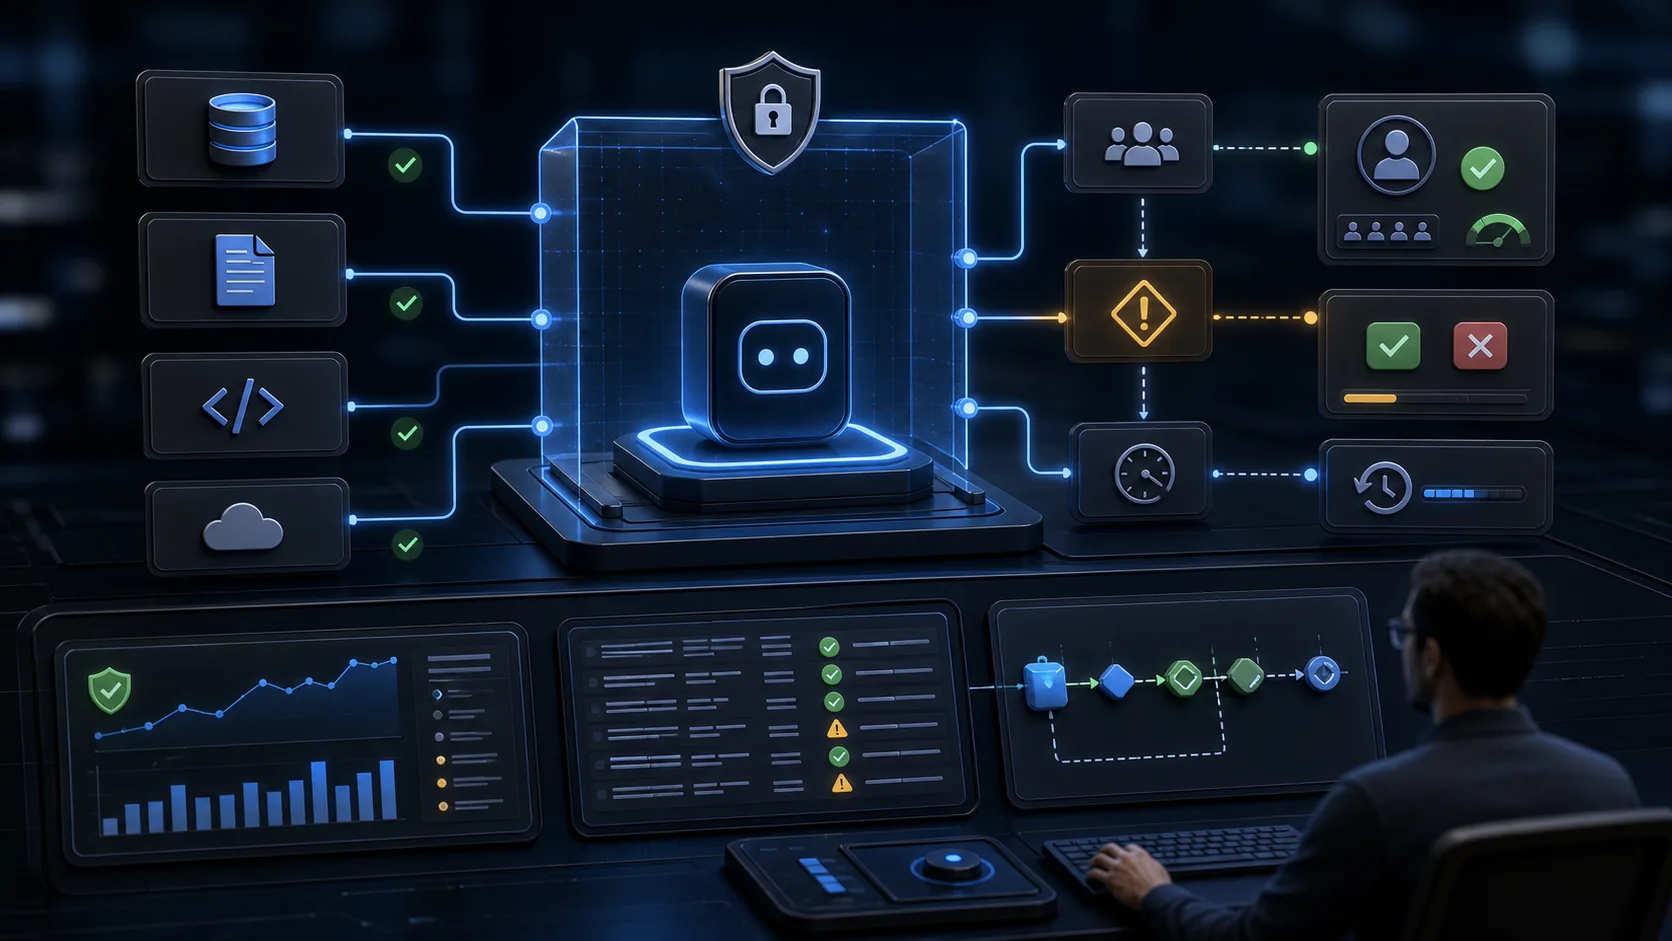
Los servidores MCP y conectores hacen útiles a los agentes porque convierten salida del modelo en acción. Ese poder cambia el perfil de riesgo. Un plan seguro empieza antes del primer tool call: qué datos se exponen, qué acciones se permiten, qué se aprueba y qué evidencia queda.
Problema
Los equipos conectan herramientas amplias porque la demo avanza rápido. El agente recibe más contexto del necesario, puede activar acciones más amplias de lo esperado y puede ser influido por texto no confiable de documentos, tickets o webs. Seguridad de herramientas no es solo prompt design. Es control de acceso, revisión, observabilidad y recuperación.
Checklist práctico
- Inventaria cada herramienta, owner, permiso y clase de datos antes del launch.
- Mantén secretos, tokens, API keys y credenciales fuera de prompts y contexto visible.
- Aplica least privilege a cada servidor MCP, conector y credencial API.
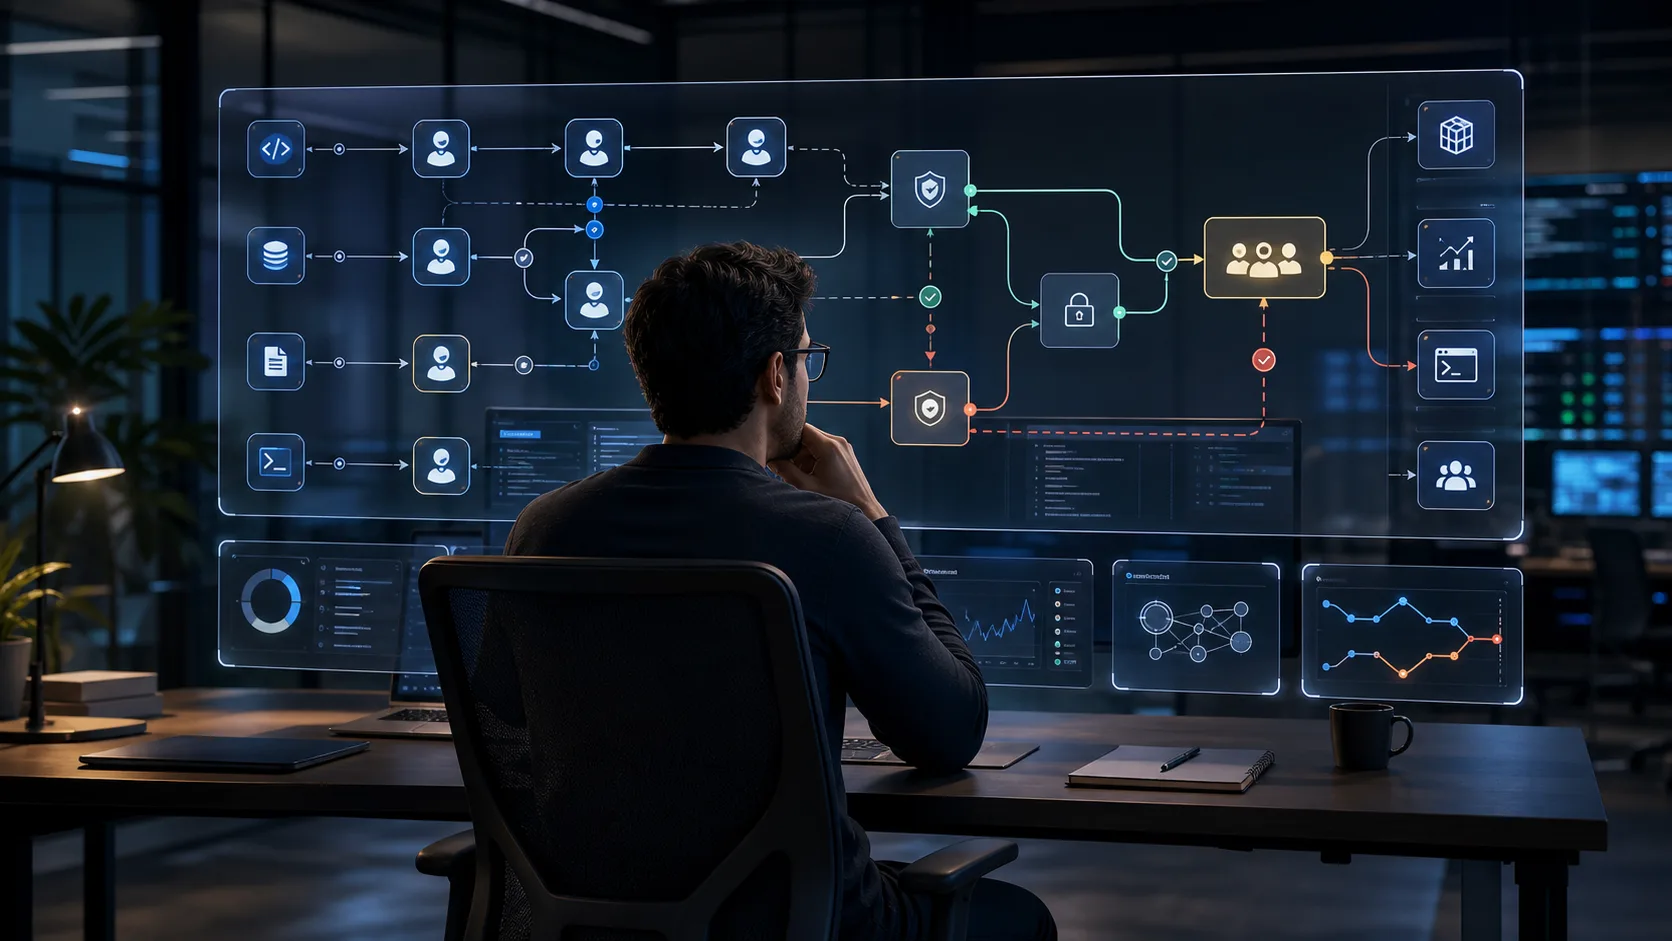
- Separa acciones de lectura, borrador, aprobación y ejecución.
- Exige approvals para escrituras, borrados, compras, deploys, cambios de cuenta y preparación de transacciones.
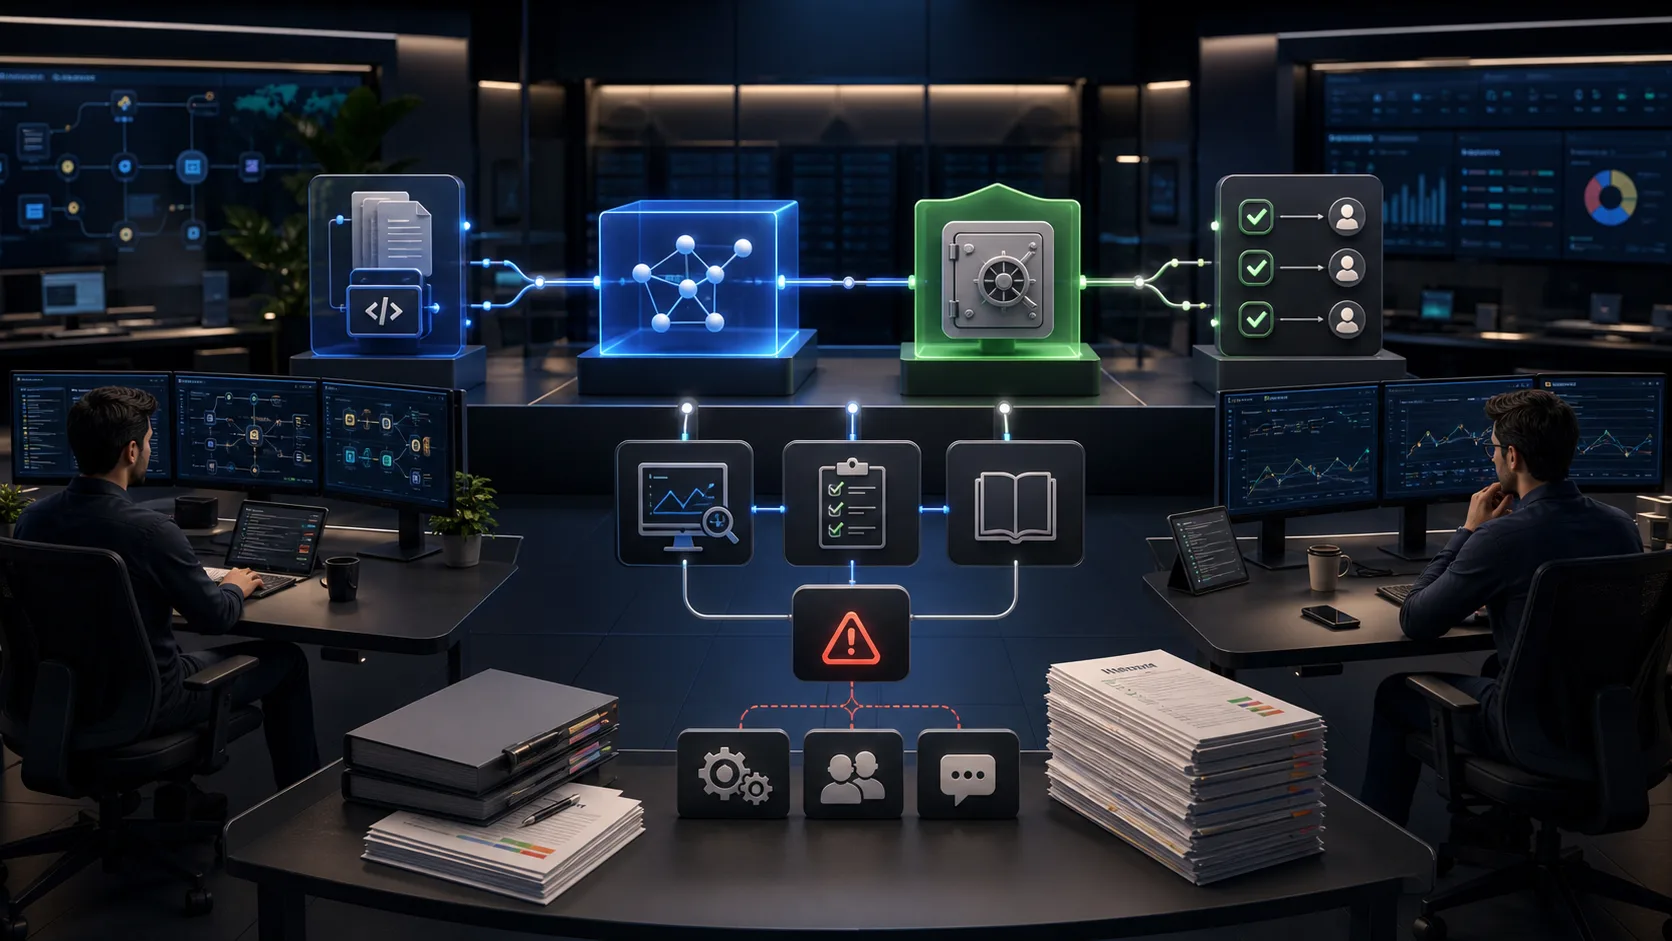
- Registra prompts, tool calls, resúmenes devueltos, decisiones de reviewers, errores y overrides manuales.
- Define rollback, escalado y desactivación para cada workflow de alto impacto.
Notas de implementación
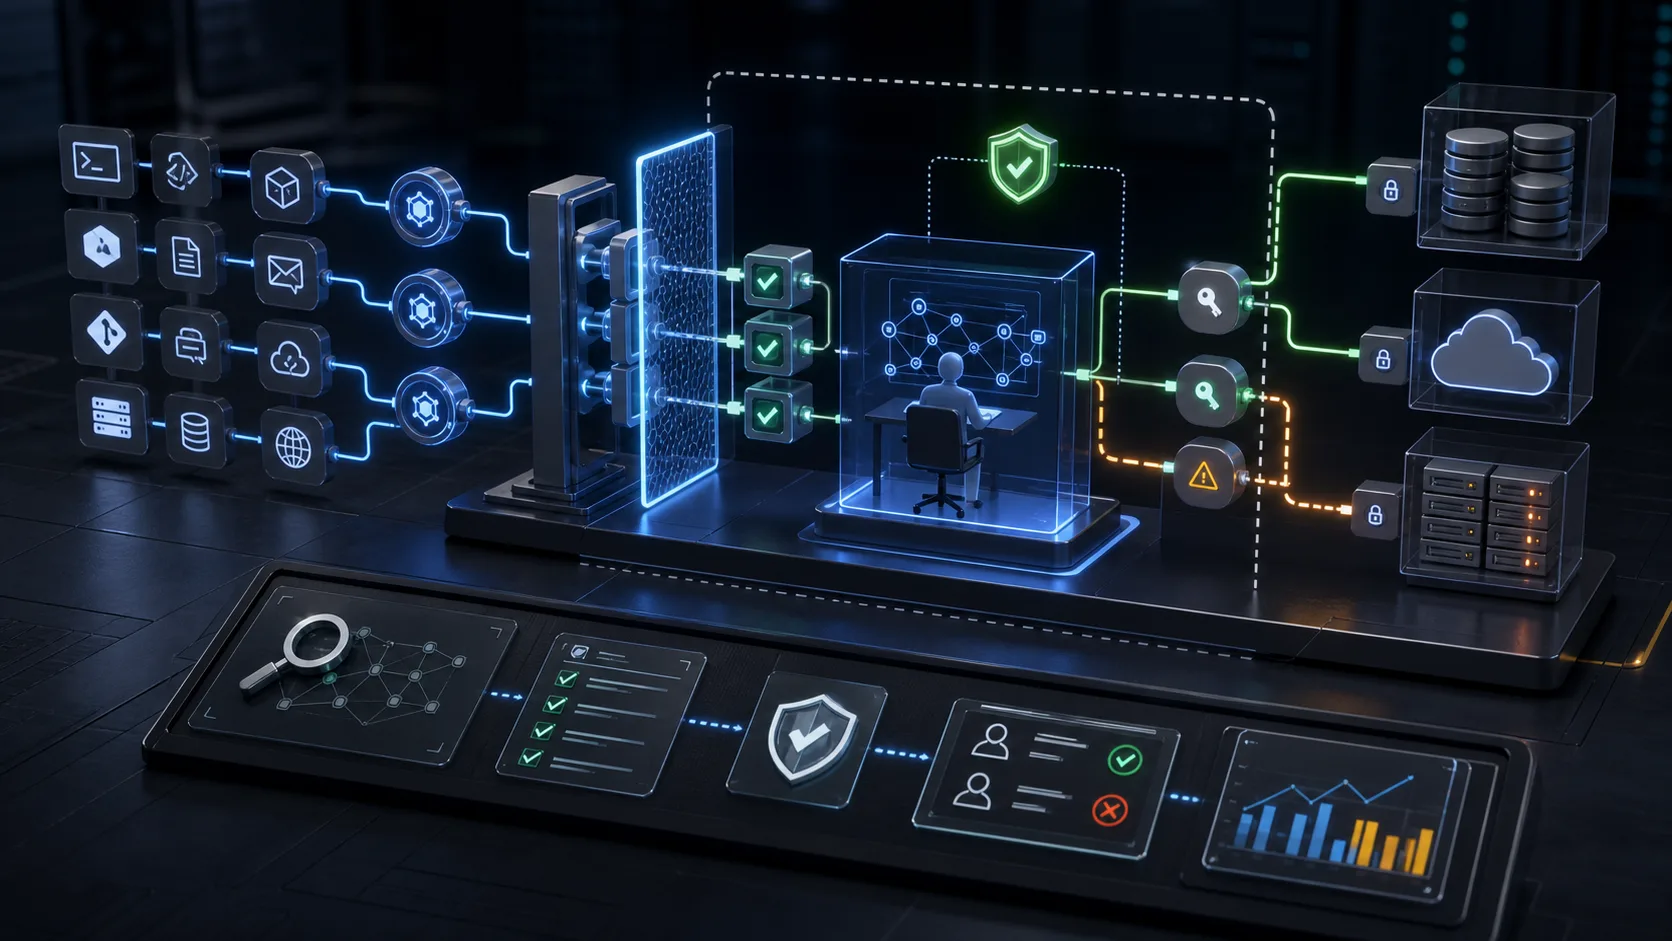
Una buena primera forma de producción es un agente read-only que produce un paquete de acción propuesto. Humanos lo revisan, lo aprueban y el sistema ejecuta con una service account más estrecha. Cuando los logs prueben estabilidad, solo acciones de bajo riesgo deberían pasar a automatización.
Errores a evitar
- Usar un token poderoso para todos los conectores.
- Permitir que contenido no confiable instruya herramientas.
- Omitir traces porque el conector es interno.
- Dejar acciones irreversibles sin reviewer.
- Tratar rollback como detalle operativo en vez de requisito de launch.
Cómo ayuda Nexuain
Nexuain mapea límites agente-herramienta, revisa riesgo de conectores MCP, diseña approvals y construye patrones de logging que hacen los workflows IA inspeccionables antes de afectar operaciones reales.
Implicación práctica de Nexuain
Da a los agentes permisos acotados, logs durables y evidencia visible para revisores. Un agente útil facilita inspeccionar la aprobación, no saltarla.
Registro de fuentes
- OWASP 2025: fuente usada para revisar riesgos de aplicaciones LLM y límites de herramientas para agentes. Implicación de Nexuain: convertir esa referencia en responsables, evidencia, permisos y revisión humana.
- NIST 2023: fuente usada para revisar gestión de riesgo IA y marco de gobernanza. Implicación de Nexuain: convertir esa referencia en responsables, evidencia, permisos y revisión humana.
- CISA 2023: fuente usada para revisar configuraciones seguras por defecto y responsabilidad sobre el software. Implicación de Nexuain: convertir esa referencia en responsables, evidencia, permisos y revisión humana.
Rutas de blog relacionadas
¿Necesitas aplicar esto a tu lanzamiento o workflow?
Solicita una revisión técnica y mapeamos el primer paso seguro.