Los agentes IA en producción necesitan permisos, no vibes
Los agentes IA en producción necesitan herramientas acotadas, aprobaciones, logs, límites de coste y rollback antes de tocar workflows reales.
Un prototipo de agente puede impresionar porque responde rápido y usa herramientas. Un agente en producción necesita otro estándar: saber a qué accede, qué tiene prohibido, quién aprueba acciones sensibles, cómo se registra cada tool call y cómo se recupera el humano si algo falla.
Problema
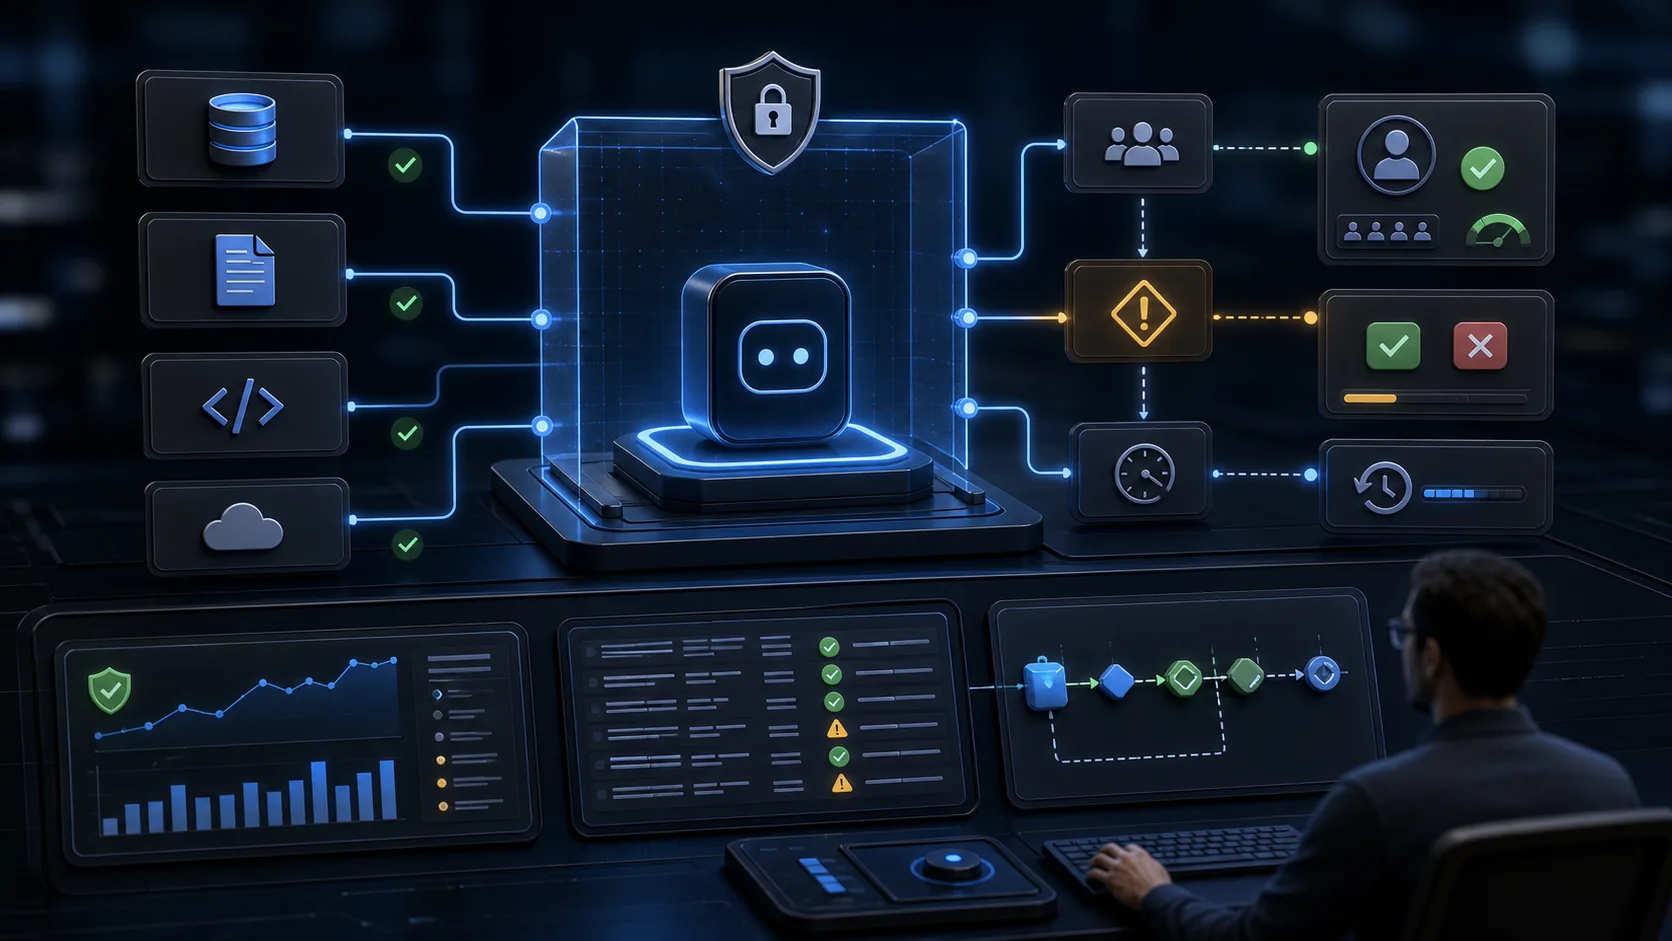
Los equipos conectan agentes a herramientas amplias antes de definir límites. El agente puede leer demasiado, escribir demasiado, gastar demasiado o seguir instrucciones de contenido no confiable. El prompt ayuda, pero permisos y gates son lo que vuelve el sistema defendible.
Checklist práctico
- Da a cada herramienta un propósito estrecho y un owner.
- Separa herramientas read-only de herramientas de escritura o preparación de transacciones.
- No pongas secretos, API keys, passwords ni credenciales de producción en prompts o contexto visible.
- Exige aprobación antes de acciones irreversibles, costosas o sensibles.
- Registra inputs, tool calls, outputs, decisiones de reviewers y escalados.
- Define límites de coste, rate y scope.
- Define rollback y override manual antes del launch.
Notas de implementación
Un patrón útil es empezar en modo advisory. El agente reúne contexto y prepara una recomendación, pero un humano aprueba la acción. Cuando el workflow madura, pasos de bajo riesgo pueden automatizarse y los pasos críticos quedan revisados.
Errores a evitar
- Confiar en comportamiento del modelo en vez de permisos.
- Permitir que páginas, tickets o documentos no confiables instruyan al agente.
- Omitir logs porque la demo funcionó.
- Usar una API key amplia para todas las herramientas.
- Tratar aprobación humana como fricción en vez de safety.
Cómo ayuda Nexuain
Nexuain diseña workflows de agentes IA con herramientas acotadas, least privilege, approvals, logs y documentación de handover. El objetivo es automatización útil sin entregar poder sin control a una caja negra.
Implicación práctica de Nexuain
Da a los agentes permisos acotados, logs durables y evidencia visible para revisores. Un agente útil facilita inspeccionar la aprobación, no saltarla.
Registro de fuentes
- OWASP 2025: fuente usada para revisar riesgos de aplicaciones LLM y límites de herramientas para agentes. Implicación de Nexuain: convertir esa referencia en responsables, evidencia, permisos y revisión humana.
- NIST 2023: fuente usada para revisar gestión de riesgo IA y marco de gobernanza. Implicación de Nexuain: convertir esa referencia en responsables, evidencia, permisos y revisión humana.
- CISA 2023: fuente usada para revisar configuraciones seguras por defecto y responsabilidad sobre el software. Implicación de Nexuain: convertir esa referencia en responsables, evidencia, permisos y revisión humana.
Rutas de blog relacionadas
¿Necesitas aplicar esto a tu lanzamiento o workflow?
Solicita una revisión técnica y mapeamos el primer paso seguro.