从高级工程师到 Agent 编排者
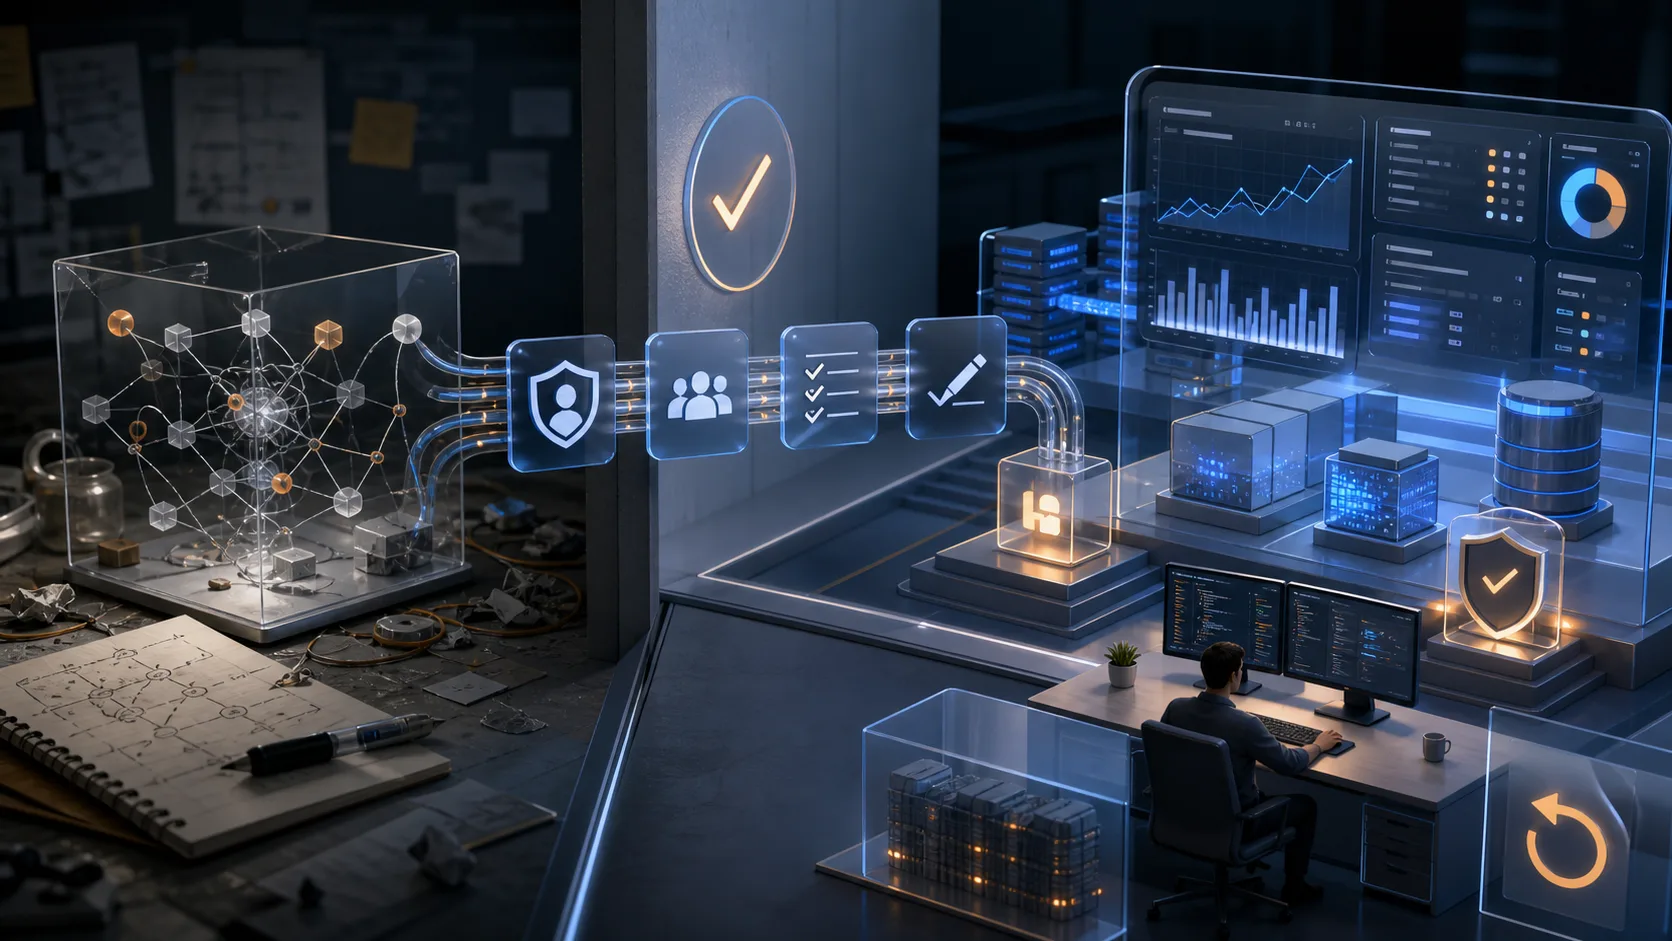
高级工程师需要的不只是更快写代码,而是设计带权限、验证和责任边界的人机协作系统。
高级工程师不需要再证明自己会用 AI。很多人已经用它写代码、测试、文档、事故记录和研究材料。更难的问题是,怎样把 Agent 放进真实工程流程,同时不降低生产安全。
Microsoft 在 2025 Work Trend Index 中使用 agent boss 这个说法,指能构建、委派和管理 Agent 的工作者。称呼本身不重要,关键是背后的运营责任:谁决定 Agent 能看什么、能改什么、谁复核输出,以及出错后团队怎样恢复。
新的高级工程师信号
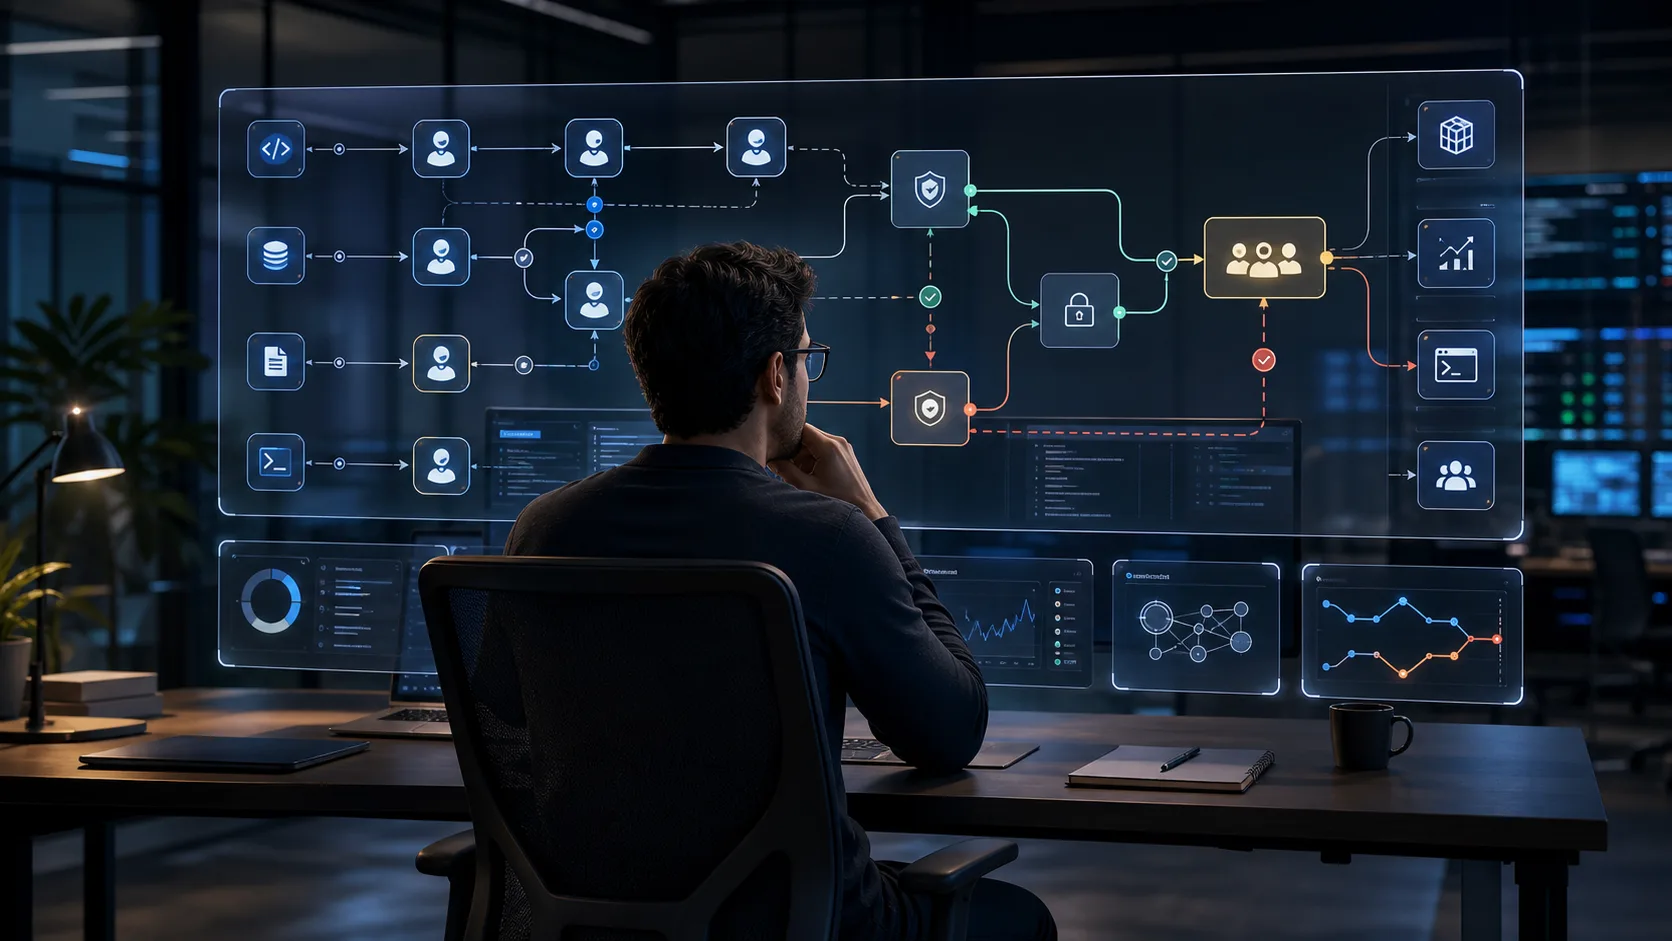
中级工程师可以让模型生成迁移脚本或 PR 摘要。高级工程师要发现缺失的边界:数据库角色过宽、rollback 不清楚、测试只覆盖 happy path,或者部署步骤假设了不该进入 prompt 的 secret。
当 Agent 获得工具权限后,这种判断更重要。工具会把 chatbot 变成 workflow 里的行动者。它可以读日志、开 ticket、检查 PR、运行检查、起草修复计划或准备交易包。每个有用能力也带来权限风险。
编排者要设计什么
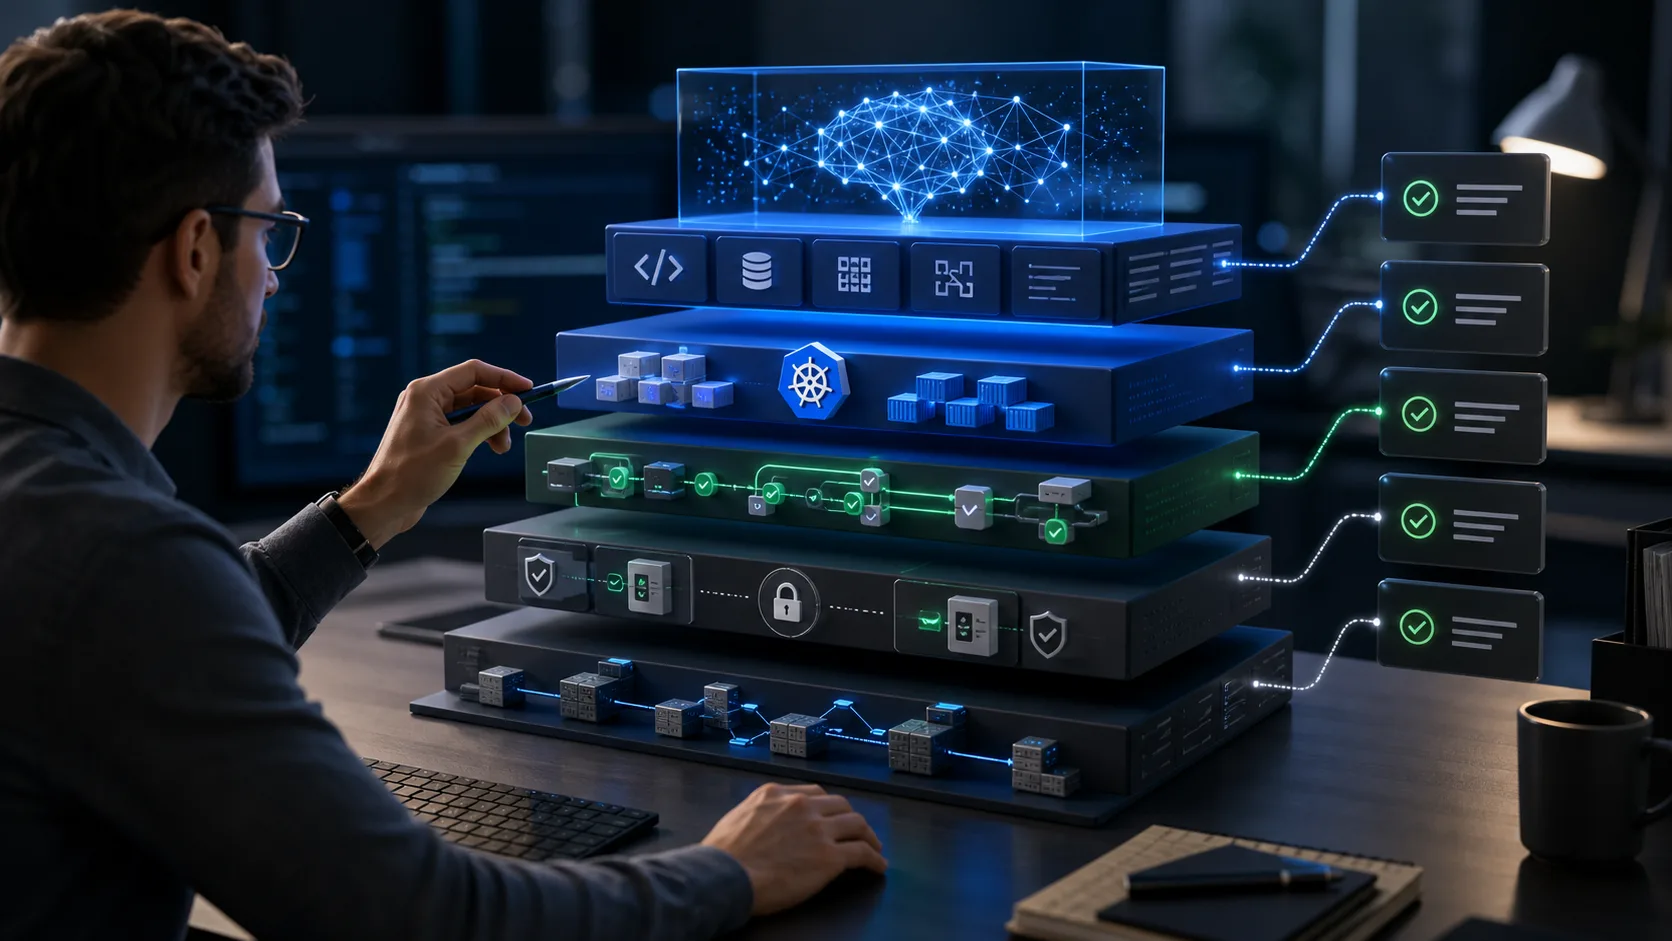
- 上下文规则:Agent 可以使用哪些 repo、日志、ticket 和 runbook。
- 工具边界:区分只读检查和写入、部署、交易准备。
- 审批 gate:定义哪些动作必须由指定人员批准。
- 验证路径:高风险变更前需要测试、模拟、静态检查或 reviewer 证据。
- 审计记录:记录输入、tool call、输出、审批、失败和 rollback 决策。
- secret 处理:让凭证、wallet、API key 和生产配置留在模型可见上下文之外。
真正的工作是控制设计
任务可逆时,把工作交给 Agent 很容易。难点出现在 Agent 能接触客户、资金、可用性或安全状态时。此时问题不是模型能不能给出看似合理的答案,而是周围 workflow 能不能阻止错误答案变成真实动作。
好的 Agent brief 像一份运营契约。它说明 actor、允许使用的证据、被禁止的动作、审批规则、必须通过的检查,以及 Agent 无法证明结果时的 fallback。如果 brief 说不清这些,Agent 就应该保持 advisory mode。
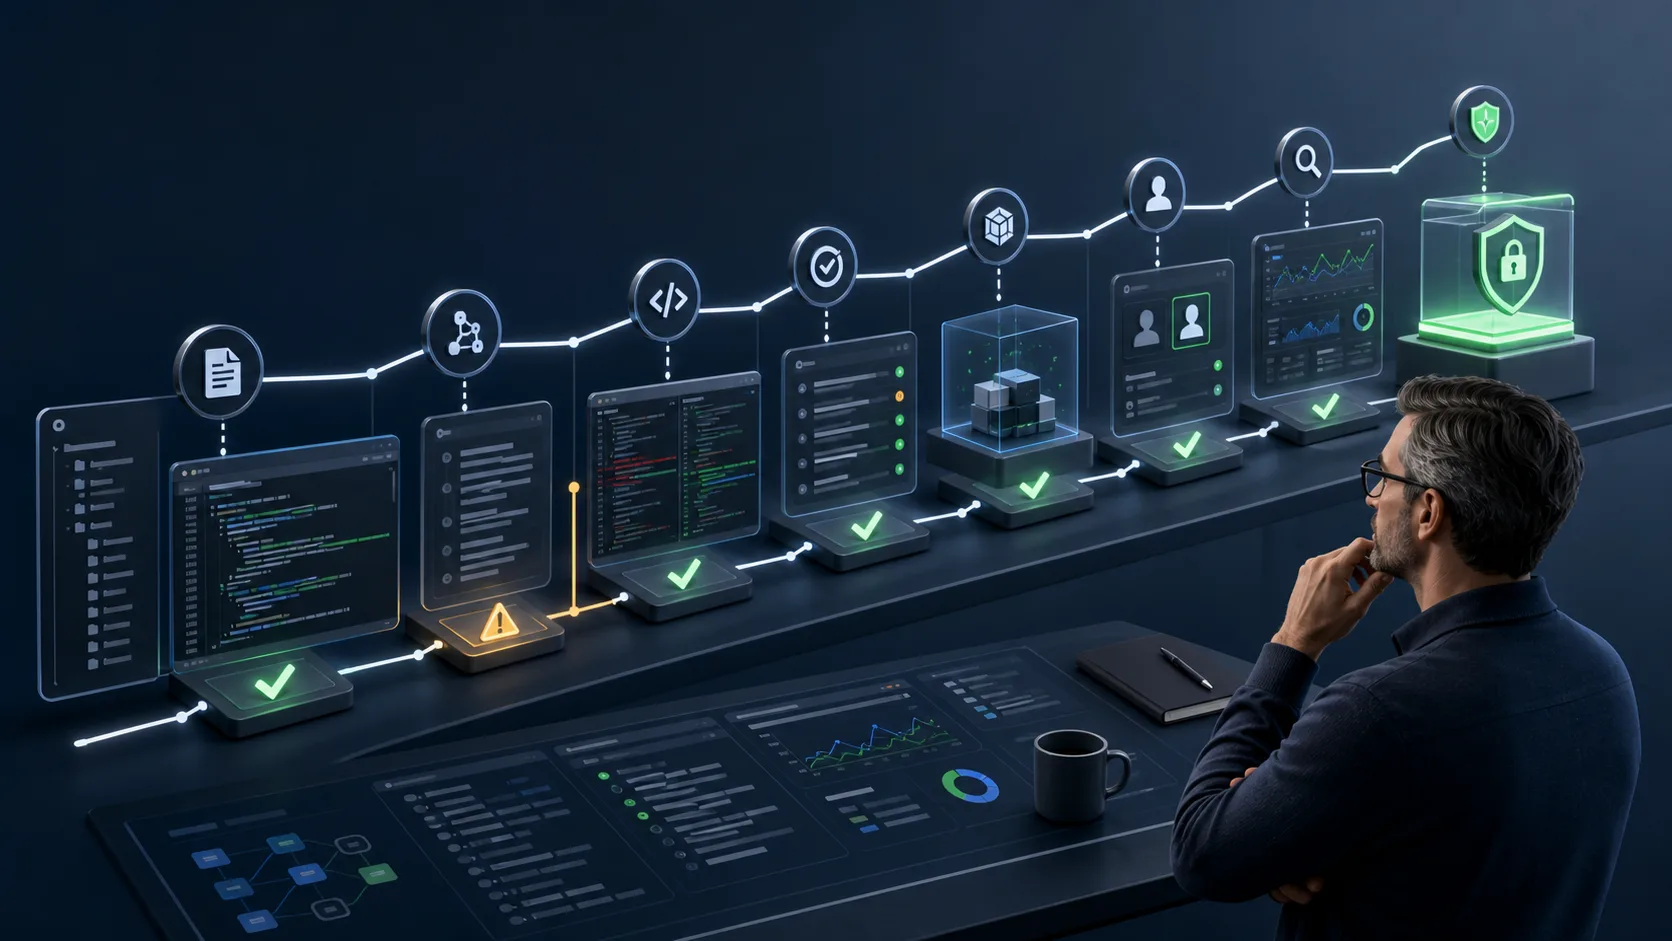
- 给写权限前,先证明只读 workflow 能产出有用证据。
- 自动执行前,先证明人工审批足够快且会被记录。
- 信任摘要前,把摘要和 Agent 没生成的日志、diff 或指标对比。
- 增加新工具前,先决定它会引入哪种失败模式。
为什么基础设施工程师有优势
Backend、DevOps、安全和区块链工程师已经熟悉 Agent 系统需要的约束:服务契约、身份、队列、CI/CD、可观测性、事故响应、签名流程、multisig、RPC 可靠性和不可逆执行。这些不是附属细节,而是架构本身。
一个实际例子是部署调查 Agent。它可以比较最近 commit、检查 Kubernetes 事件、查看 RPC 健康、读取发布 runbook,并起草 rollback 计划。它不应该在没有人工批准时重启生产服务或提交 Safe 交易。
这就是高级工程师角色变化的地方。工程师不再只是审查模型写出的代码,而是在设计一条路径:哪些证据进入模型,哪些输出可以离开模型,哪些检查自动运行,哪些决定必须由指定的人承担。
职业动作
不要只把自己定位成用 AI 写代码更快的人。更强的定位是能重新设计工程流程,让 Agent 在受控条件下完成有用工作。你需要能写代码、定义边界、建立检查,并解释为什么 workflow 足够安全。
一个有价值的个人资产是 Agent production-readiness 清单:访问、工具范围、验证、审批、日志、rollback 和 owner。
延伸阅读
Nexuain 实践含义
智能体应该扩展资深工程师的判断,而不是绕过判断。接近生产系统前,团队要明确上下文边界、工具权限、审批门槛和审计记录。