シニアエンジニアからAgentオーケストレーターへ
シニアエンジニアに必要なのは高速なコーディングだけではなく、権限、検証、責任を備えた人間とAgentのシステム設計です。
シニアエンジニアは、AIを使う理由を改めて説明する必要はありません。多くの人はコード、テスト、文書、インシデントメモ、調査に使っています。難しいのは、本番安全性を落とさずにAgentを実際のエンジニアリング作業へ入れることです。
Microsoftの2025 Work Trend Indexは、Agentを構築し、委任し、管理する人をagent bossと呼びました。重要なのは名前ではありません。Agentが何を見て、何を変え、誰が出力を確認し、失敗時にどう戻すかを決める責任です。
シニアに求められる新しい能力
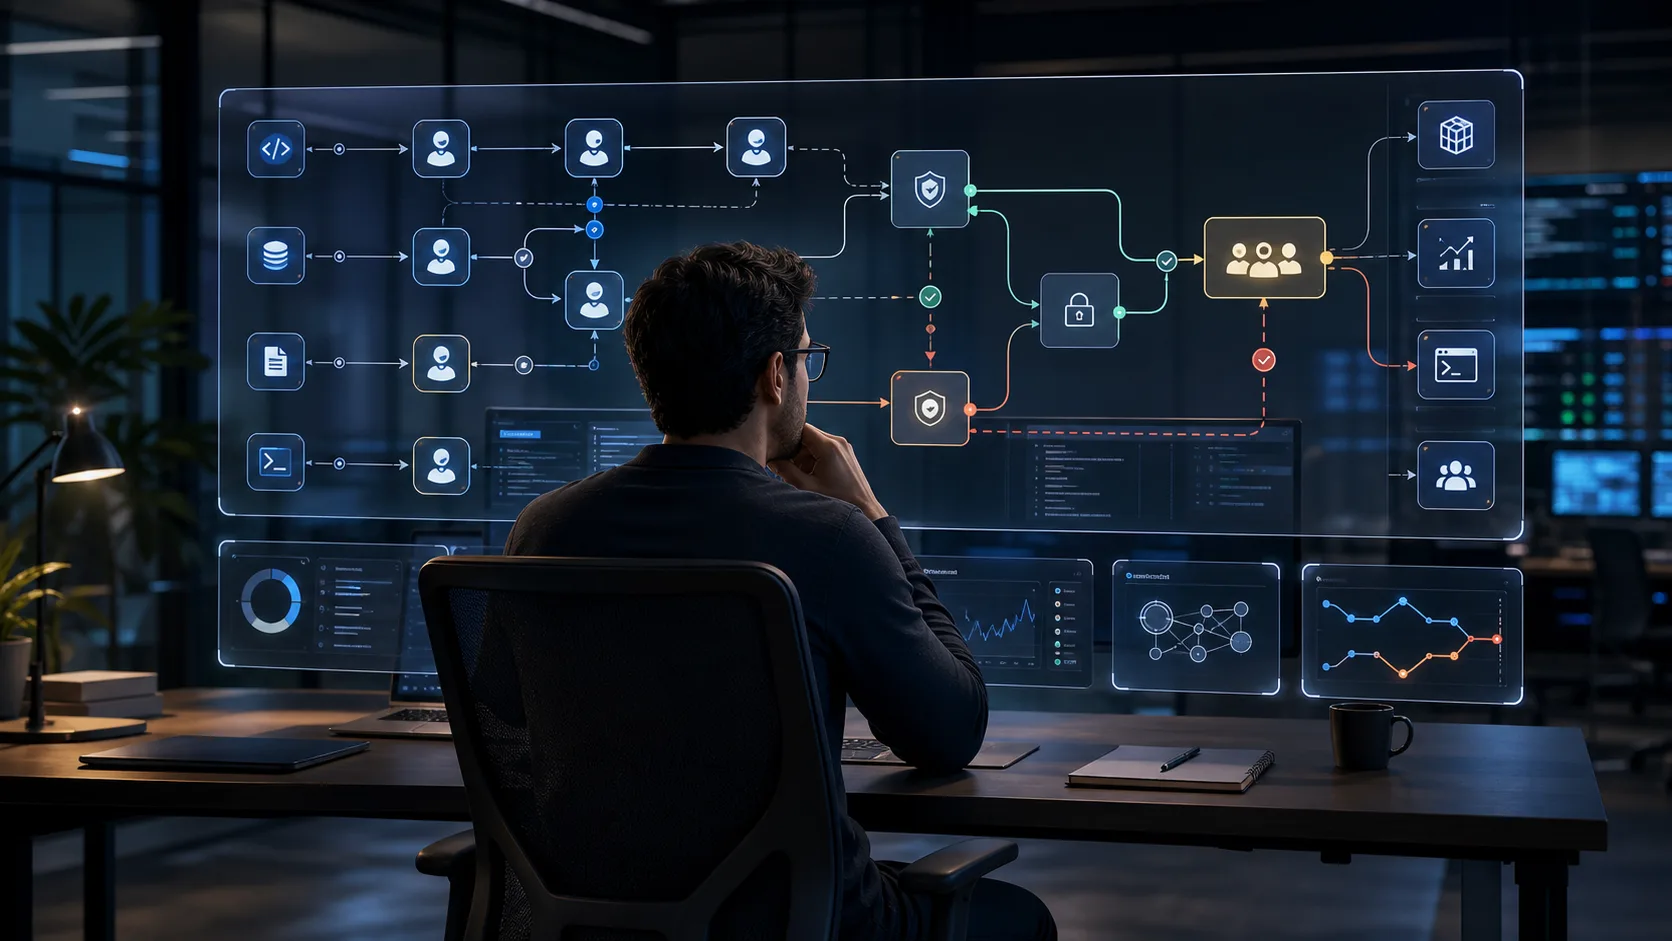
ミドルレベルのエンジニアは、モデルにマイグレーションやPR要約を頼めます。シニアは欠けている境界を見ます。DBロールが広すぎる、rollbackが曖昧、テストがhappy pathだけ、deploy手順がpromptに入れてはいけないsecretを前提にしている、という点です。
Agentがツールへアクセスすると、この判断はさらに重要になります。ツールはchatbotをworkflow内の行為者に変えます。ログを読み、ticketを開き、PRを確認し、checkを走らせ、修復計画や取引パッケージを準備できます。各機能には権限問題が伴います。
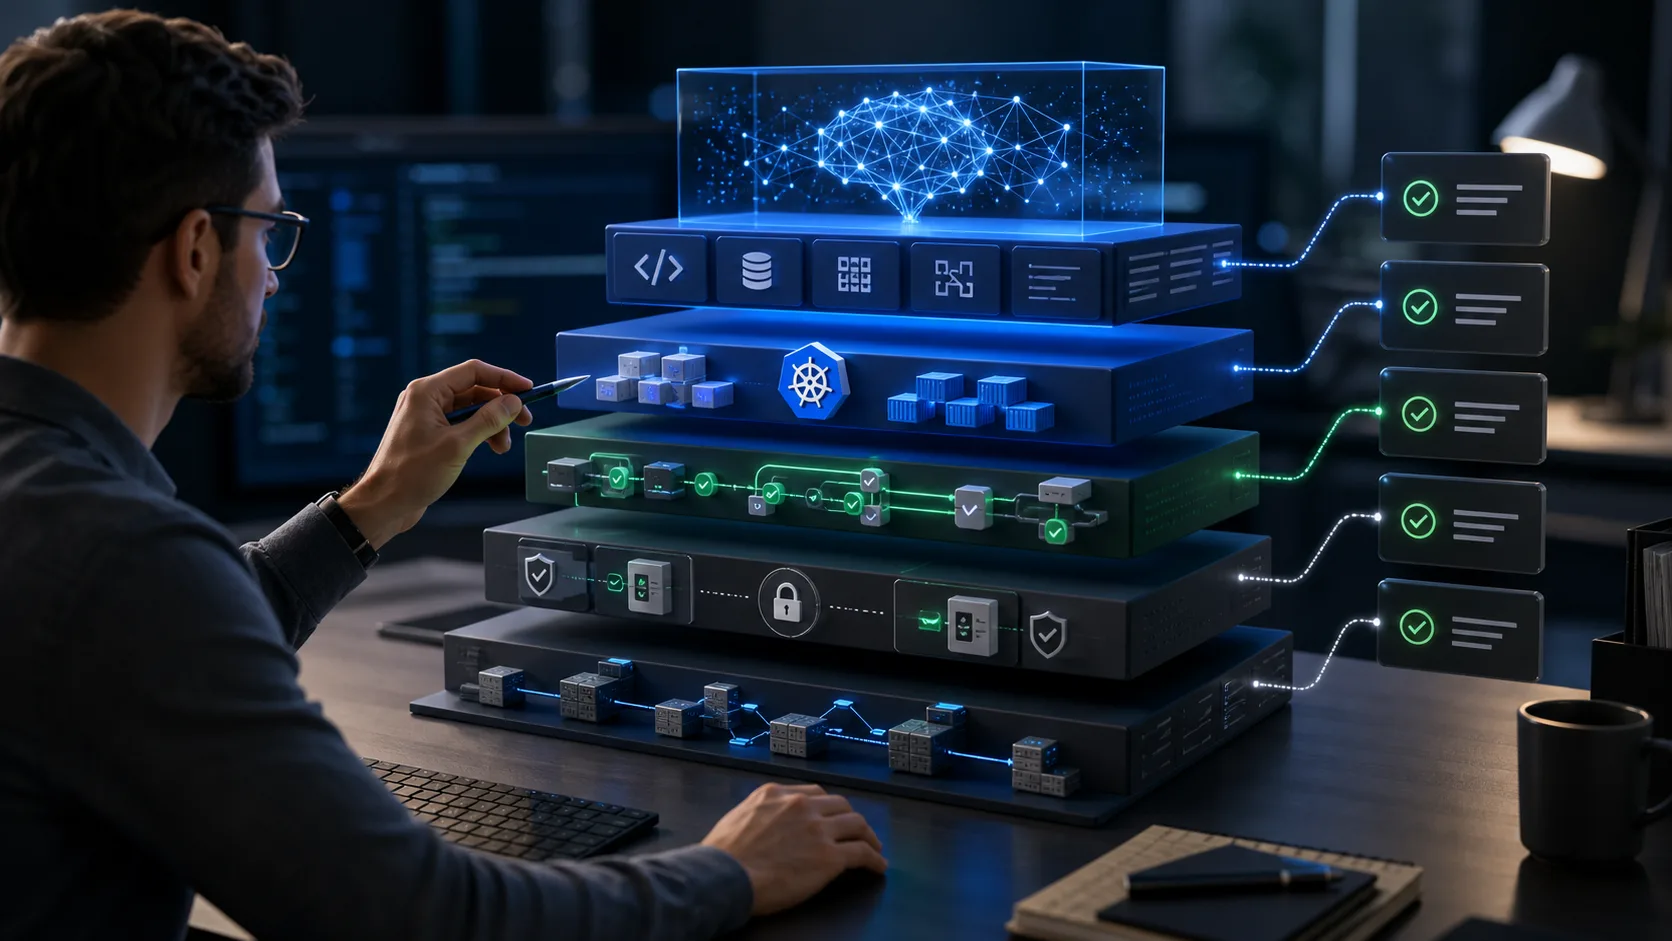
設計すべきもの
- コンテキスト規則: Agentが使えるrepo、ログ、ticket、runbook。
- ツール境界: 読み取り専用の確認と、書き込み、deploy、取引準備を分ける。
- 承認gate: どの操作に名前付きの人間が必要かを決める。
- 検証経路: 高リスク変更にテスト、シミュレーション、静的check、reviewer証跡を要求する。
- 監査証跡: 入力、tool call、出力、承認、失敗、rollback判断を記録する。
- secret管理: 認証情報、wallet、API key、本番configをモデル可視の文脈から外す。
本当の仕事は制御の設計
タスクが戻せるものなら、Agentへの委任は簡単です。Agentが顧客、資金、可用性、セキュリティ状態に触れると難しくなります。この段階で問うべきことは、モデルがもっともらしい答えを出せるかではありません。悪い答えが実行に変わらないよう、周囲のworkflowが止められるかです。
良いAgent briefは運用契約に近いものです。actor、許可された証拠、禁止された操作、承認ルール、必須check、Agentが結果を証明できない時のfallbackを明記します。それを書けないなら、Agentはadvisory modeに留めるべきです。
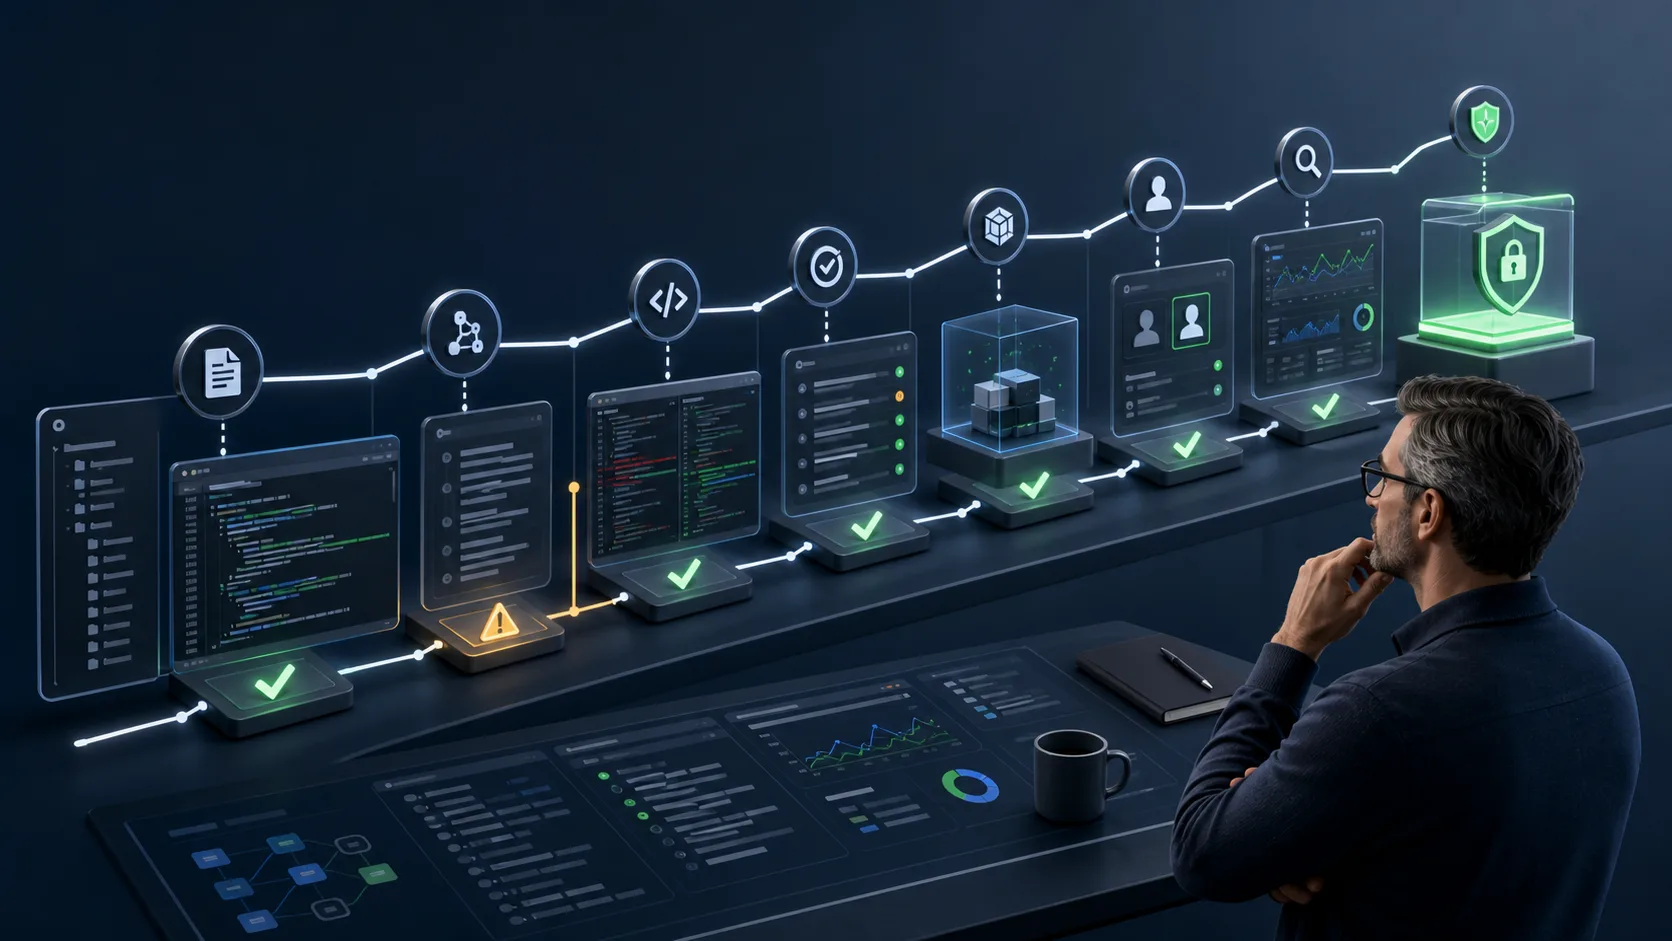
- 書き込み権限を与える前に、read-only workflowが有用な証拠を出すか確認する。
- 実行を自動化する前に、人間の承認が十分速く、記録されるか確認する。
- 要約を信頼する前に、Agentが生成していないログ、diff、metricsと照合する。
- 新しいtoolを足す前に、そのtoolが導入する失敗モードを決める。
インフラ経験が効く理由
Backend、DevOps、Security、Blockchainのエンジニアは、Agentシステムに必要な制約をすでに扱っています。サービス契約、ID、queue、CI/CD、可観測性、インシデント対応、署名、multisig、RPC、不可逆実行です。これらは細部ではなく、アーキテクチャです。
例として、失敗したdeployを調査するAgentがあります。最近のcommit、Kubernetesイベント、RPCヘルス、release runbookを確認し、rollback案を作れます。ただし、人間承認なしに本番サービスを再起動したりSafe取引を提出したりしてはいけません。
ここでシニアの役割が変わります。エンジニアは、モデルが書いたコードを後からreviewするだけではありません。どの証拠がモデルに入り、どの出力が外へ出て、どのcheckが自動で走り、どの判断を名前付きの人間が持つかを設計します。
キャリア上の打ち手
AIで速くコードを書く人として見せるだけでは足りません。制御された条件でAgentに有用な仕事をさせるため、エンジニアリング作業を再設計できる人として示すべきです。コードを書き、境界を定義し、検証を設計し、workflowが安全と言える理由を説明します。
有用な個人資産はAgentのproduction-readinessチェックリストです。アクセス、ツール範囲、検証、承認、ログ、rollback、ownerを含めます。
参考資料
Nexuain の実務上の示唆
エージェントはシニアエンジニアの判断を広げるべきで、迂回すべきではありません。本番環境に近づく前に、文脈の境界、ツール権限、承認ゲート、監査記録が必要です。