De ingeniero senior a orquestador de agentes
Por qué los ingenieros senior deben ir más allá de programar rápido y diseñar sistemas humano-agente con permisos, verificación y responsabilidad operativa.
Un ingeniero senior no necesita otro argumento para usar IA. La mayoría ya la usa para código, pruebas, documentación, notas de incidentes o investigación. La pregunta importante es cómo poner agentes dentro del trabajo real sin debilitar la seguridad de producción.
Microsoft llama agent boss al trabajador que crea, delega y gestiona agentes. El nombre importa menos que la responsabilidad operativa: alguien decide qué puede ver el agente, qué puede cambiar, quién revisa la salida y cómo se recupera el equipo cuando el agente falla.
La nueva señal senior
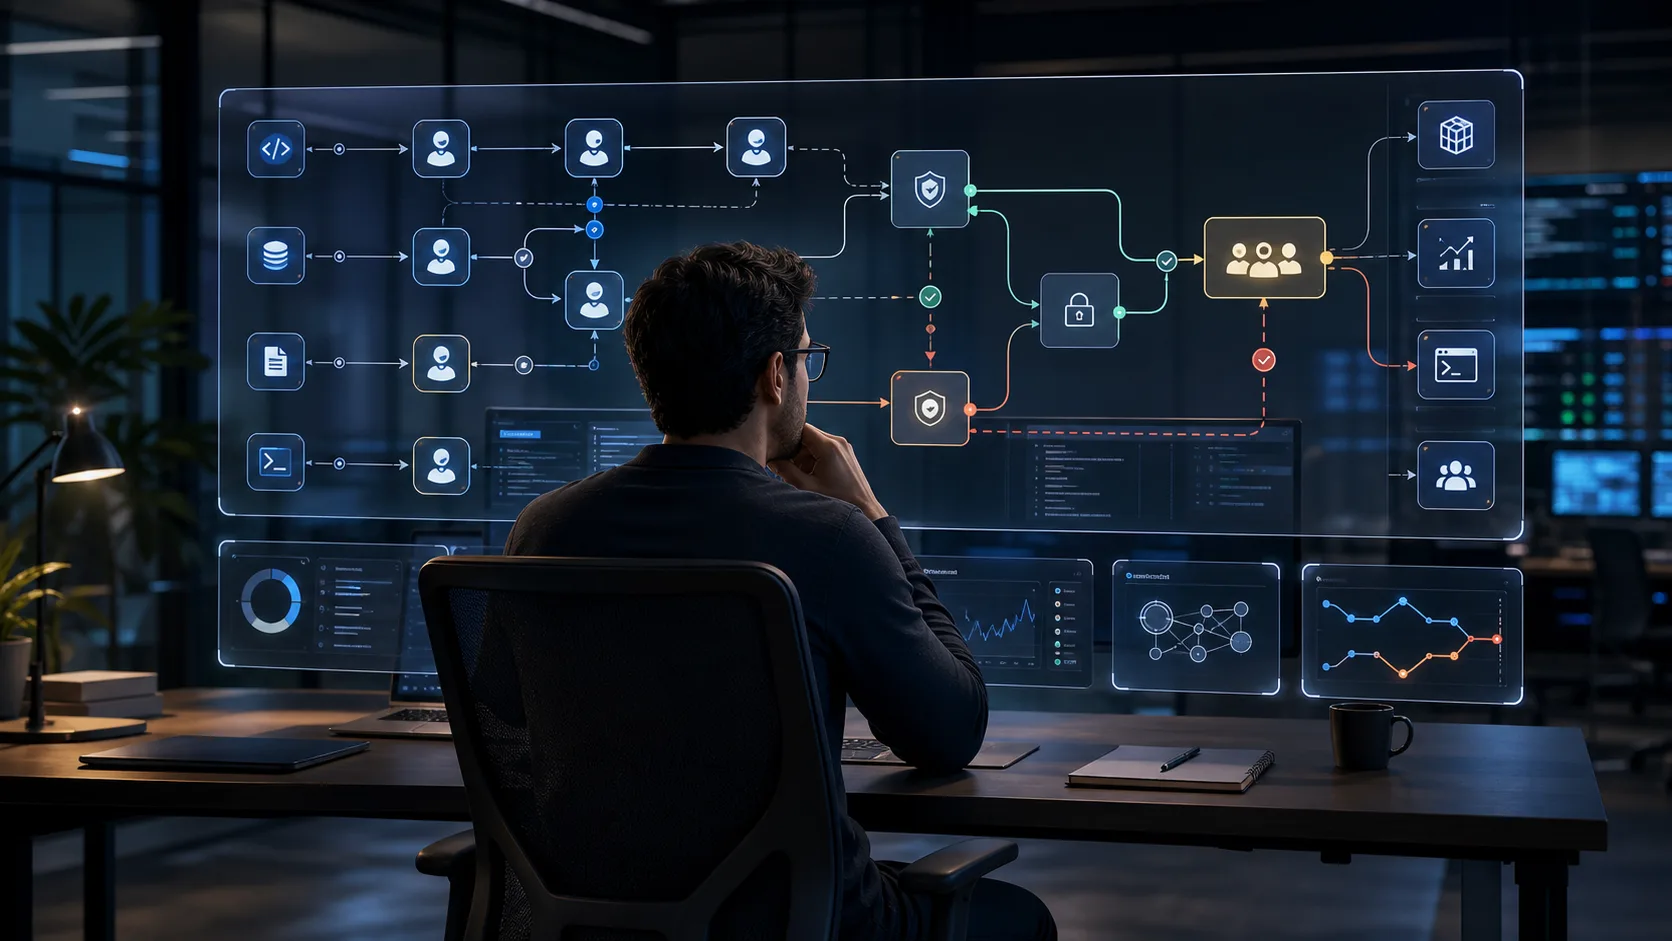
Un ingeniero de nivel medio puede pedir una migración o un resumen de PR. Un senior tiene que ver el límite que falta: el rol de base de datos es demasiado amplio, el rollback está poco definido, la prueba solo cubre el happy path o el deploy asume un secreto que nunca debe entrar en un prompt.
Ese juicio pesa más cuando los agentes tienen herramientas. El acceso a herramientas convierte un chatbot en un actor dentro del workflow. Puede leer logs, abrir tickets, revisar pull requests, ejecutar checks, redactar un plan o preparar un paquete de transacción. Cada capacidad útil crea también un problema de permisos.
Qué diseña un orquestador
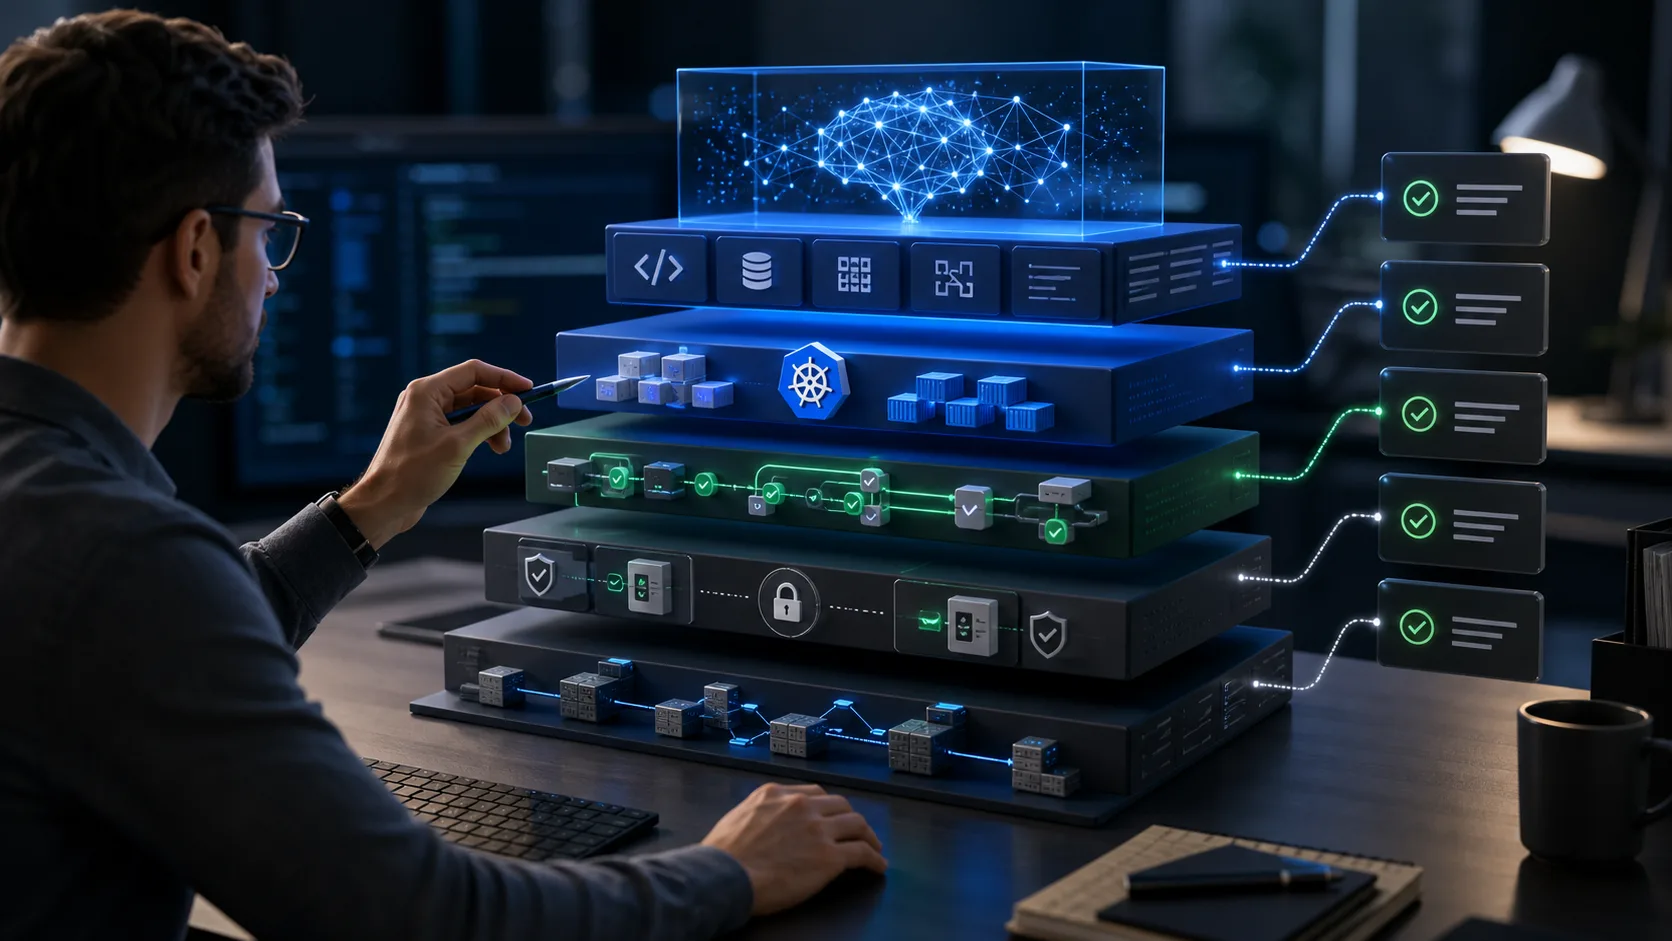
- Reglas de contexto: repositorios, logs, tickets y runbooks que el agente puede usar.
- Límites de herramientas: separar inspección read-only de escritura, deploy o preparación de transacciones.
- Gates de aprobación: definir acciones que requieren un humano nombrado.
- Rutas de verificación: exigir pruebas, simulaciones, checks estáticos o evidencia de reviewer.
- Audit trail: registrar inputs, tool calls, outputs, aprobaciones, fallos y decisiones de rollback.
- Manejo de secretos: dejar credenciales, wallets, API keys y configuración productiva fuera del contexto visible al modelo.
El trabajo real es diseñar control
Delegar a un agente es fácil cuando la tarea es reversible. El trabajo se pone serio cuando el agente puede tocar sistemas que afectan clientes, dinero, disponibilidad o postura de seguridad. En ese punto, la pregunta no es si el modelo puede producir una respuesta plausible. La pregunta es si el workflow alrededor impide que una mala respuesta se convierta en acción.
Un buen brief de agente se parece a un contrato operativo. Nombra el actor, la evidencia permitida, las acciones bloqueadas, la regla de aprobación, el check obligatorio y el fallback cuando el agente no puede probar su resultado. Si el brief no puede decir eso, el agente debe quedarse en modo advisory.
- Antes de dar acceso de escritura, prueba que el workflow read-only produce evidencia útil.
- Antes de automatizar ejecución, prueba que la aprobación humana es rápida y queda registrada.
- Antes de confiar en resúmenes, compáralos contra logs, diffs o métricas que el agente no generó.
- Antes de añadir otra herramienta, decide qué modo de fallo introduce.
Por qué infraestructura tiene ventaja
Backend, DevOps, seguridad y blockchain ya trabajan con las restricciones que necesitan los sistemas agénticos: contratos de servicio, identidad, colas, CI/CD, observabilidad, respuesta a incidentes, firmas, multisig, RPC y ejecución irreversible. Esas restricciones forman la arquitectura.
Un ejemplo práctico es un agente que investiga deploys fallidos. Puede comparar commits, revisar eventos de Kubernetes, comprobar salud RPC, leer el runbook y redactar un plan de rollback. No debe reiniciar servicios productivos ni enviar una transacción Safe sin aprobación humana. Debe fallar cerrado, guardar evidencia y explicar el riesgo.
Ahí cambia el rol senior. El ingeniero ya no solo revisa código después de que el modelo lo escribe. Diseña el camino que decide qué evidencia entra al modelo, qué output sale, qué checks corren automáticamente y qué decisión se queda con una persona nombrada.
Movimiento profesional
La posición fuerte es rediseñar el trabajo de ingeniería para que los agentes hagan trabajo útil bajo control. Eso implica escribir código, definir límites, construir checks y explicar por qué el workflow es seguro para correr.
Un buen artefacto personal es un checklist de preparación para producción: acceso, scope de herramientas, verificación, aprobación, logging, rollback y owner.
Lecturas recomendadas
Implicación práctica de Nexuain
Los agentes deben ampliar el juicio de un ingeniero senior, no saltárselo. Eso exige límites de contexto, permisos de herramientas, gates de aprobación y audit trail antes de tocar sistemas productivos.
Enlaces internos
- Post pilar destacado
- La brecha entre piloto IA e IA en producción
- Arquitecto de carrera: diseño de workflows humano-IA
Registro de fuentes
¿Necesitas aplicar esto a tu lanzamiento o workflow?
Solicita una revisión técnica y mapeamos el primer paso seguro.